 DEF
 DEF
Sicherheitsprüfung für öffentliche Stellen
Eine technische Prüfung, deren Unterlagen von Anfang an so aufgebaut sind, dass sie einer Revision und einem Vergabeverfahren standhalten.
- Die KernfrageWo ist Ihre Einrichtung angreifbar - und lässt sich das Jahre später noch nachvollziehbar belegen?
- Warum das zähltFür öffentliche Stellen genügt es nicht, geprüft zu haben. Es muss dokumentiert, begründet und prüfbar sein.
- Was Sie danach habenBericht mit CVSS-Bewertung, vollständige Nachweiskette im Portal und Unterlagen für die Aktenlage.
Sicherheitsprüfung für öffentliche Stellen
- Externe und interne Prüfung nach OWASP und PTES
- Prüfung des Publikumsbereichs auf physische Zugangswege
- Angebot mit klar abgegrenzten Leistungspositionen, geeignet als Grundlage für eine Direktvergabe
- Verschwiegenheitserklärung vor dem ersten Gespräch
- Vollständige Nachweiskette je Fund: Zeitstempel, Beweis, Bewertung, Bearbeitungsstand
Wie das konkret abläuft.
Vergabefähiges Angebot
Sie erhalten Leistungspositionen mit nachvollziehbarer Kalkulation. Den zutreffenden Vergabeweg legen Sie fest, wir liefern die Unterlagen dazu.
Rules of Engagement
Grenzen, Zeitfenster, Ansprechpersonen und Eskalationswege werden schriftlich fixiert - auf Wunsch ohne Unterauftragnehmer.
Durchführung
Technische Prüfung plus, falls beauftragt, ein Zutrittsversuch über den Publikumsbereich während der Parteienverkehrszeiten.
Dokumentation
Bericht und Nachweiskette in einer Form, die auch in drei Jahren noch verständlich ist.
Ein beauftragter Angriff auf Ihre eigenen Systeme. Wir suchen Schwachstellen und nutzen sie kontrolliert aus, um zu zeigen, wie weit jemand damit käme. Der Unterschied zum echten Angriff: Sie wissen davon, es ist schriftlich geregelt, und wir zerstören nichts.
Ein Scan ist eine automatische Liste möglicher Probleme – oft mit vielen Fehlalarmen. Ein Pentest prüft von Hand nach, was davon tatsächlich ausnutzbar ist. Ein Scan sagt „diese Tür könnte offen sein", ein Pentest geht hindurch.
Das beschreibt, wie viel wir vorher von Ihnen bekommen: nichts, einen normalen Benutzerzugang oder vollen Einblick. Welche Variante sinnvoll ist, hängt von Ihrer Frage ab – wir erklären das ausführlich auf der Grundlagenseite.
Eine international einheitliche Punkteskala von 0 bis 10 für die Schwere einer Schwachstelle. Damit ist „kritisch" nicht unsere Meinung, sondern eine nachvollziehbare Einstufung, die auch Ihre Versicherung oder Ihr Auditor kennt.
Was drin ist - und was ausdrücklich nicht.
Typischer Umfang
Ein Standort mit Verwaltungsnetz, von außen erreichbaren Diensten und Publikumsbereich.
Dauer
Drei bis acht Testtage je nach Größe, Bericht innerhalb einer Woche nach Testende.
Voraussetzung
Schriftliche Beauftragung durch die zuständige Stelle und eine benannte Ansprechperson.
Nicht enthalten
Keine Rechtsberatung zur Vergabe oder zu Meldepflichten - wir liefern die technische Seite, die Einstufung nimmt Ihre Rechtsabteilung vor.
Angaben zu Vergabeverfahren und Meldepflichten ersetzen keine Rechtsberatung. Wir richten unsere Unterlagen nach Ihren Vorgaben aus.
Was vorher gefragt wird.
Das entscheidet Ihre Vergabestelle anhand des Auftragswerts und der geltenden Schwellenwerte. Wir liefern ein Angebot mit klar abgegrenzten Positionen und nachvollziehbarer Kalkulation, das als Grundlage dafür geeignet ist.
Standardmäßig nicht - DEF.S3C ist ein Einzelunternehmen. Sollte für einen Teilbereich zusätzliche Kapazität nötig sein, wird das vorab benannt und muss von Ihnen freigegeben werden.
Wenn Ihre Einrichtung unter das österreichische NIS-Regime fällt, richten wir Prüfumfang und Bericht so aus, dass sie als Nachweis technischer Risikomanagementmaßnahmen verwendbar sind. Ob die Einstufung zutrifft, klären Sie mit Ihrer Rechtsabteilung.
Verschlüsselt in einem Rechenzentrum in der EU, automatische Löschung spätestens 14 Tage nach Missionsende. Auf Wunsch übergeben wir vorab ein vollständiges Archiv an Sie.
Weitere Angebote für Sie.
Sicherheitsprüfung für öffentliche Stellen
Eine technische Prüfung, deren Unterlagen von Anfang an so aufgebaut sind, dass sie einer Revision und einem Vergabeverfahren standhalten.
Zutrittsprüfung im Publikumsbereich
Amtsstellen haben eine Besonderheit, die sonst kaum vorkommt: Fremde im Haus sind völlig normal. Genau das prüfen wir.
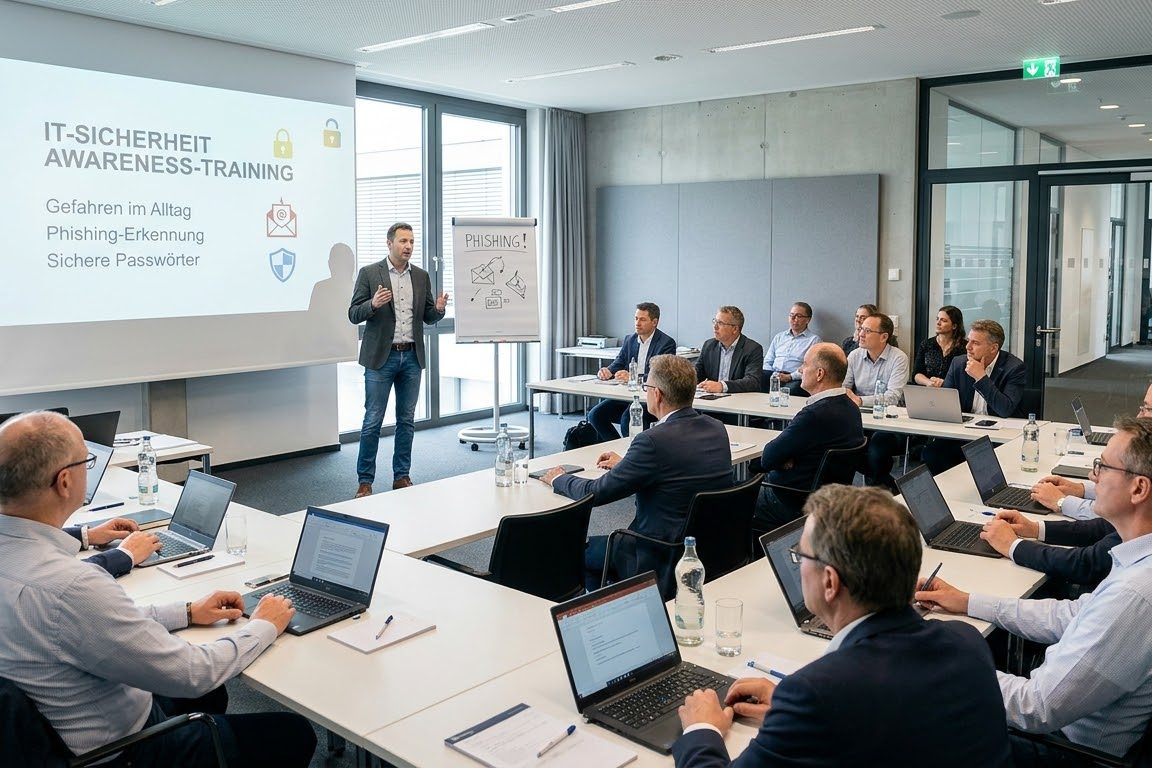
Awareness für Bedienstete
Schulung und Simulation, zugeschnitten auf den Amtsalltag: Amtsverschwiegenheit, Aktenführung und ein Publikumsbereich, in dem Fremde normal sind.
Notfallvorsorge & Meldepflichten
Im öffentlichen Bereich genügt es nicht, einen Vorfall zu beheben. Er muss dokumentiert, bewertet und je nach Einstufung gemeldet werden – und das unter Zeitdruck.
Was uns bei Prüfungen begegnet, bevor es Ihnen begegnet.
Kein Produktnewsletter. Wir schreiben über Angriffswege, die bei österreichischen Betrieben, Behörden und Schulen tatsächlich funktioniert haben - und was dagegen hilft.
- Etwa einmal im Monat, nicht jede Woche
- Konkrete Angriffswege aus echten Prüfungen
- Kein Zählpixel, keine Weitergabe an Werbetreibende
- Abmeldung mit einem Klick in jeder E-Mail