 DEF
 DEF
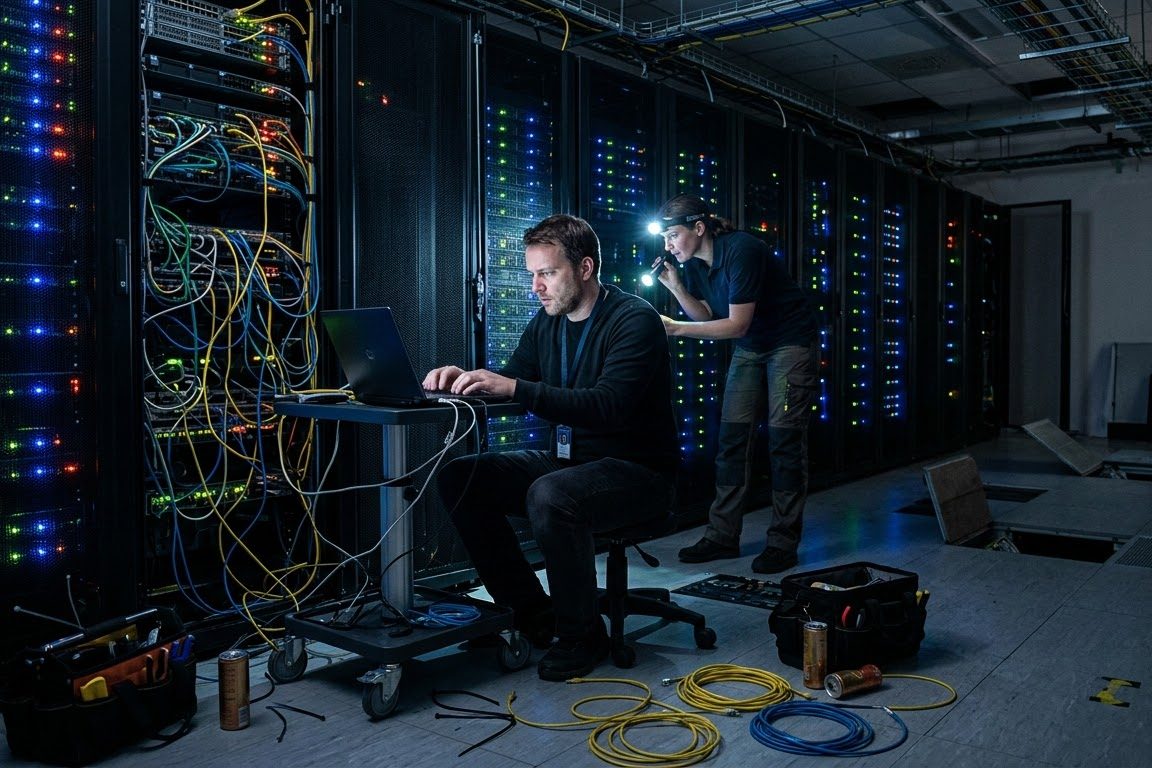
Notfallvorsorge & Erstreaktion
Damit im Ernstfall nicht improvisiert wird: ein vorbereiteter Ablauf, feste Ansprechpartner – und jemand, der ans Telefon geht, wenn es passiert.
- Die KernfrageWer trifft in der ersten Stunde welche Entscheidung – und wer darf sie treffen?
- Der häufigste FehlerHektik. Rechner ausschalten und sofort neu aufsetzen zerstört genau die Spuren, die später gebraucht werden.
- Was Sie danach habenEinen Notfallplan auf zwei Seiten, den man im Ernstfall wirklich liest.
Notfallvorsorge & Erstreaktion
- Notfallplan mit klarer Reihenfolge und benannten Verantwortlichkeiten
- Kontaktliste, die auch ohne funktionierende IT erreichbar ist
- Prüfung Ihrer Sicherungen auf tatsächliche Wiederherstellbarkeit
- Kurze Übung mit dem Führungskreis anhand eines realistischen Szenarios
- Erstreaktion im Ernstfall, beginnend mit dem ersten Anruf
Wie das konkret abläuft.
Vorbereitung
Welche Systeme sind geschäftskritisch, welche Ausfallzeit ist verkraftbar, wer entscheidet?
Notfallplan
Kurz und handlungsorientiert. Zweiseitig, nicht ein Ordner, den im Ernstfall niemand aufschlägt.
Übung
Ein durchgespieltes Szenario. Dabei fällt regelmäßig auf, dass die Kontaktliste nur im verschlüsselten Laufwerk liegt.
Ernstfall
Wenn es passiert: eindämmen, Beweise sichern, dokumentieren, Wiederanlauf planen.
Die ersten Stunden nach einem Vorfall. Dort entscheidet sich, wie teuer er wird: Wird richtig gehandelt, bleibt der Schaden begrenzt und nachvollziehbar. Wird improvisiert, verschwinden die Spuren, die man später braucht.
Ein laufender Rechner behält seinen Arbeitsspeicher, und darin stecken oft die entscheidenden Hinweise – offene Verbindungen, Zugangsdaten, aktive Vorgänge. Ausschalten löscht das unwiderruflich. Deshalb: Netzwerkkabel ziehen, Gerät anlassen.
Schadsoftware, die Ihre Dateien verschlüsselt und Geld für die Freigabe fordert. Meist wurde das Netz da schon Wochen vorher betreten – die Verschlüsselung ist der letzte Schritt, nicht der erste.
Ein Team, das rund um die Uhr Systeme überwacht und bei Auffälligkeiten sofort eingreift. Wir betreiben ausdrücklich keines. Wir kommen, wenn etwas passiert ist – nicht, um dauerhaft zuzusehen.
Was drin ist - und was ausdrücklich nicht.
Typischer Umfang
Ein Betrieb mit einem Standort und definiertem Führungskreis.
Dauer
Zwei Tage Vorbereitung plus Übung. Im Ernstfall nach Aufwand.
Voraussetzung
Mitwirkung der Geschäftsführung – ein Notfallplan ohne Rückhalt von oben funktioniert nicht.
Nicht enthalten
Ausdrücklich kein 24/7-SOC und keine dauerhafte Überwachung.
Ein Notfallplan verhindert keinen Vorfall. Er sorgt dafür, dass die ersten Stunden nicht improvisiert ablaufen – und genau dort entscheidet sich meist die Schadenshöhe.
Was vorher gefragt wird.
Nein, und das sagen wir offen. Wir leisten Erstreaktion innerhalb vereinbarter Zeitfenster. Wenn Sie echte Rund-um-die-Uhr-Betreuung brauchen, sagen wir Ihnen das im Erstgespräch und nennen, was stattdessen sinnvoll ist.
Netzwerkverbindung trennen statt ausschalten. Ein laufendes System behält seinen Arbeitsspeicher, und darin stecken oft die entscheidenden Hinweise. Das ist der wichtigste Satz der ersten Stunde – er steht auf Seite eins Ihres Notfallplans.
Nein. Wir sichern Beweise, dämmen ein und bringen Sie zurück in die Handlungsfähigkeit. Verhandlungen und Rechtsberatung gehören nicht dazu – dafür verweisen wir an spezialisierte Stellen.
Weitere Angebote für Sie.
Sicherheits-Basischeck
Der Einstieg für Betriebe, die noch nie geprüft wurden: Wir schauen von außen auf Ihr Unternehmen und sagen Ihnen in verständlicher Sprache, wo Sie stehen.
Red-Team-Einsatz
Gebäude und Netzwerk in einem Auftrag: Wir versuchen hineinzukommen – physisch wie digital – und dokumentieren jeden Schritt.
Phishing-Simulation & Schulung
Eine realistische Simulation, danach eine kurze Schulung an den echten Fällen aus Ihrem Haus – und eine zweite Messung, die zeigt, ob es gewirkt hat.
Microsoft 365 härten
Die Voreinstellungen von Microsoft 365 sind auf Bequemlichkeit ausgelegt, nicht auf Sicherheit. Wir härten Ihren Tenant einmal richtig und übergeben ihn dokumentiert.
Notfallvorsorge & Erstreaktion
Damit im Ernstfall nicht improvisiert wird: ein vorbereiteter Ablauf, feste Ansprechpartner – und jemand, der ans Telefon geht, wenn es passiert.
Was uns bei Prüfungen begegnet, bevor es Ihnen begegnet.
Kein Produktnewsletter. Wir schreiben über Angriffswege, die bei österreichischen Betrieben, Behörden und Schulen tatsächlich funktioniert haben - und was dagegen hilft.
- Etwa einmal im Monat, nicht jede Woche
- Konkrete Angriffswege aus echten Prüfungen
- Kein Zählpixel, keine Weitergabe an Werbetreibende
- Abmeldung mit einem Klick in jeder E-Mail