 DEF
 DEF
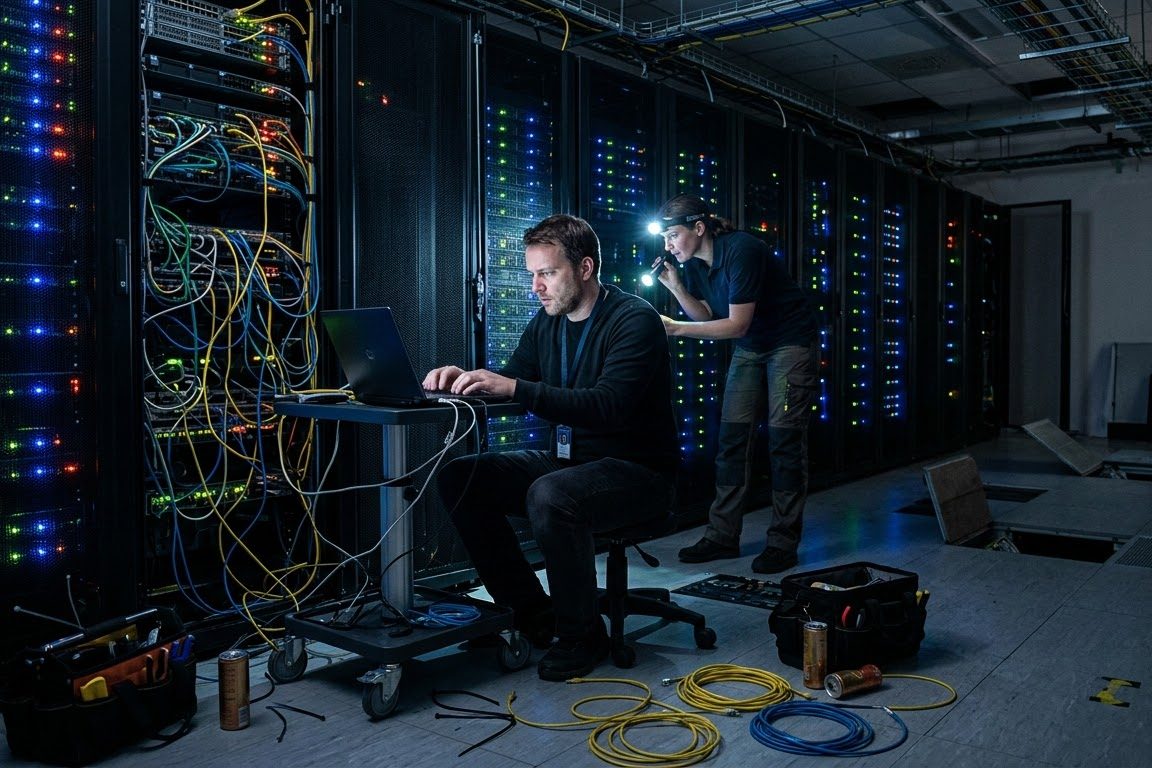
Die erste Stunde zählt.
Wenn es passiert ist, entscheidet die erste Stunde über die Kosten. Wir übernehmen die Erstreaktion: eindämmen, sichern, dokumentieren, wieder handlungsfähig machen.
- Die Frage, die beantwortet wirdWas ist passiert, wie weit reicht es - und in welcher Reihenfolge kommen Sie zurück in den Betrieb?
- Warum das zähltIn den ersten Stunden entscheidet sich, ob Beweise erhalten bleiben und ob eine Meldepflicht überhaupt beurteilbar ist.
- Was Sie danach habenEine belastbare Zeitachse, gesicherte Beweismittel und einen Wiederanlauf-Plan in geprüfter Reihenfolge.
Die ersten Stunden nach einem Vorfall. Dort entscheidet sich, wie teuer er wird: Wird richtig gehandelt, bleibt der Schaden begrenzt und nachvollziehbar. Wird improvisiert, verschwinden die Spuren, die man später braucht.
Ein laufender Rechner behält seinen Arbeitsspeicher, und darin stecken oft die entscheidenden Hinweise – offene Verbindungen, Zugangsdaten, aktive Vorgänge. Ausschalten löscht das unwiderruflich. Deshalb: Netzwerkkabel ziehen, Gerät anlassen.
Schadsoftware, die Ihre Dateien verschlüsselt und Geld für die Freigabe fordert. Meist wurde das Netz da schon Wochen vorher betreten – die Verschlüsselung ist der letzte Schritt, nicht der erste.
Ein Team, das rund um die Uhr Systeme überwacht und bei Auffälligkeiten sofort eingreift. Wir betreiben ausdrücklich keines. Wir kommen, wenn etwas passiert ist – nicht, um dauerhaft zuzusehen.
Ein System gilt als kompromittiert, sobald jemand Unbefugter darauf Rechte hatte – auch wenn scheinbar nichts passiert ist. Der Unterschied zu einem Defekt ist entscheidend: Bei einem Defekt repariert man, bei einer Kompromittierung muss man annehmen, dass Veränderungen zurückgeblieben sind, die man nicht sieht. Deshalb wird ein betroffenes System neu aufgesetzt und nicht bereinigt.
Bei einer Verletzung des Schutzes personenbezogener Daten müssen Sie die Datenschutzbehörde binnen 72 Stunden ab Kenntnis informieren – und in schweren Fällen zusätzlich die Betroffenen selbst. Die Frist läuft ab dem Moment, in dem Ihnen der Vorfall bekannt wird, nicht ab dem Moment, in dem Sie ihn verstanden haben. Genau deshalb zählt eine saubere Zeitachse von Anfang an.
Die erste Stunde zählt.
Damit Sie wissen, woran Sie sind: DEF.S3C betreibt kein 24/7-SOC und keine dauerhafte Überwachung. Wir leisten Erstreaktion und Aufarbeitung innerhalb vereinbarter Zeitfenster. Brauchen Sie Rund-um-die-Uhr-Betreuung, sagen wir Ihnen das im Erstgespräch und nennen, was stattdessen sinnvoll ist.
- Zeitachse des Vorfalls
- Gesicherte Beweismittel
- Wiederanlauf-Plan
- Bericht für Versicherung und Meldepflichten
Wie wir dabei arbeiten.
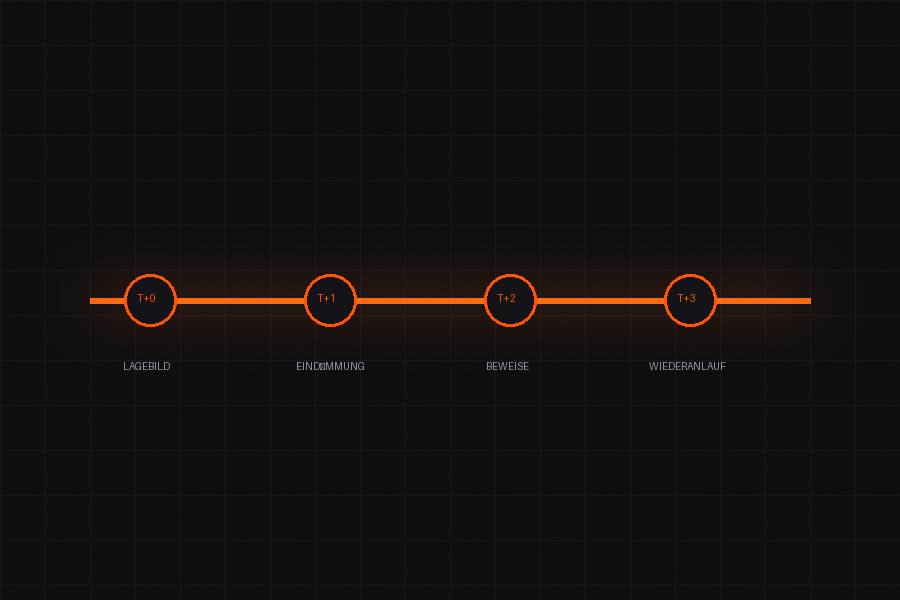
Sofort am Telefon
Erstes Lagebild und Sofortmaßnahmen, bevor etwas Falsches passiert. Der wichtigste Satz dabei: Netzwerk trennen, nicht ausschalten.
In den ersten Stunden
Ausbreitung stoppen, ohne Beweise zu zerstören.
Am selben Tag
Protokolle, Abbilder und eine Zeitachse sichern - auch für Versicherung und Behörden.
In den Tagen danach
Ein Plan, in welcher Reihenfolge was wieder ans Netz geht.
Wie das konkret aussieht.
Kein Verkaufstext, sondern das, was wir tatsächlich tun - mit den Techniken und Werkzeugen dahinter.
Der häufigste Fehler ist Hektik
Rechner ausschalten löscht genau die Spuren, die Sie später brauchen.
Ein laufendes System behält seinen Arbeitsspeicher - und darin stecken oft die entscheidenden Hinweise: offene Verbindungen, entschlüsselte Zugangsdaten, aktive Prozesse. Ein ausgeschaltetes System hat diese Informationen unwiederbringlich verloren.
Unsere Reihenfolge liegt deshalb fest. Zuerst ein Lagebild: Welche Systeme sind betroffen, welche laufen noch, seit wann bestehen Auffälligkeiten, welche Backups existieren und wann wurden sie zuletzt erfolgreich zurückgespielt. Dieser Schritt findet bereits am Telefon statt.
Ein Punkt, der in der ersten Stunde regelmäßig untergeht, ist die Verständigung untereinander. Wenn das Firmenpostfach oder der Chat betroffen ist, liest der Angreifer mit, während intern besprochen wird, was man als Nächstes tut. Wir stellen deshalb früh einen getrennten Kanal her und empfehlen, eine Telefonliste außerhalb der betroffenen Systeme greifbar zu haben – ausgedruckt oder auf einem privaten Gerät. Wer im Ernstfall erst das Intranet aufrufen muss, um die Nummer der Geschäftsführung zu finden, hat ein Problem.
Zur Erstreaktion gehört auch, was man nicht tut. Wir raten von Lösegeldzahlungen ab: Es gibt keine Zusage, die einzuhalten wäre, die Entschlüsselung schlägt häufig teilweise fehl, und eine Zahlung kann je nach Empfänger rechtlich heikel sein. Ebenso wenig empfehlen wir eigenständige Kontaktaufnahme mit den Tätern. Anzeige bei der Polizei und Meldung an die zuständigen Stellen bereiten wir mit Ihnen vor – das ist der Weg, der Ihnen später hilft.
Beweissicherung und die 72-Stunden-Frist
Ohne belastbare Zeitachse lässt sich nicht beurteilen, ob überhaupt eine Meldepflicht besteht.
Gesichert werden Protokolldateien der betroffenen Systeme, der Firewall und - sofern vorhanden - der zentralen Protokollsammlung, dazu Abbilder relevanter Datenträger und eine Zeitachse der Ereignisse.
Diese Zeitachse ist das wichtigste Dokument des Vorfalls: Sie beantwortet, wann der Zugriff begann, wie lange er unbemerkt blieb und welche Daten in diesem Zeitraum erreichbar waren. Bei einer Verletzung des Schutzes personenbezogener Daten sieht die DSGVO eine Meldung binnen 72 Stunden vor.
Für die Meldung an die Datenschutzbehörde braucht es weniger, als viele befürchten, aber es braucht es belegt: Art des Vorfalls, betroffene Datenkategorien, ungefähre Zahl der Betroffenen, wahrscheinliche Folgen und die bereits ergriffenen Maßnahmen. Wo Angaben noch fehlen, ist eine Meldung in Stufen ausdrücklich zulässig – erst melden, dann nachreichen. Unterbleibt die Meldung, weil man auf vollständige Klarheit wartet, ist die Frist meist längst abgelaufen.
Parallel läuft die Frage, ob weitere Stellen zu informieren sind. Fällt Ihre Einrichtung unter das NIS-Regime, gelten eigene Fristen und Wege. Bei Zahlungsdaten kommen Bank und Zahlungsdienstleister dazu, bei Gesundheitsdaten zusätzliche Sorgfaltspflichten. Wir liefern die technische Grundlage und den Zeitverlauf; welche Meldung in Ihrem Fall rechtlich verpflichtend ist, entscheiden Sie mit Ihrer Rechtsberatung.
Wiederanlauf in geprüfter Reihenfolge
Eine frisch wiederhergestellte Umgebung ist binnen Stunden erneut verschlüsselt, wenn das Einfallstor offen blieb.
Der Wiederanlauf erfolgt geplant, nicht nach Dringlichkeit der Zurufe: zuerst die Verzeichnis- und Authentifizierungsdienste, dann die Systeme, von denen andere abhängen, zuletzt die Arbeitsplätze. Vor jedem Schritt wird geprüft, ob das Einfallstor tatsächlich geschlossen ist.
Zur Erwartungshaltung gehört eine klare Abgrenzung: Wir betreiben kein 24/7-SOC und keine dauerhafte Überwachung. Wir führen außerdem keine Verhandlungen mit Angreifern und erbringen keine Rechtsberatung - für beides verweisen wir an spezialisierte Stellen.
Vor dem Wiederanlauf steht ein flächendeckender Wechsel der Zugangsdaten, und zwar in einer bestimmten Reihenfolge: zuerst die Konten mit Administrationsrechten, dann Dienst- und Servicekonten, dann alle übrigen Benutzer, zuletzt die Zugänge zu externen Diensten wie Online-Banking, Cloud und Fernwartung. Wer nur die Benutzerkennwörter zurücksetzt und das vergessene Dienstkonto stehen lässt, hat dem Angreifer den Weg zurück offen gelassen.
Abgeschlossen ist ein Vorfall erst mit der Nachbereitung. Dazu gehören eine Aufarbeitung, wie der Zugriff begann und warum er so lange unbemerkt blieb, eine Liste der Maßnahmen mit Verantwortlichen und Terminen und eine Nachprüfung, die belegt, dass das Einfallstor tatsächlich geschlossen ist. Dieser letzte Schritt fällt erfahrungsgemäß als Erstes weg, wenn der Betrieb wieder läuft – und ist genau der Grund, warum manche Betriebe innerhalb eines Jahres ein zweites Mal betroffen sind.
Was drin ist - und was ausdrücklich nicht.
Damit Sie vor der Beauftragung wissen, worauf Sie sich einlassen. Der genaue Zuschnitt entsteht im Erstgespräch.
Typischer Umfang
Erstreaktion bei einem laufenden oder gerade entdeckten Vorfall, von der Eindämmung bis zum Wiederanlauf-Plan.
Dauer
Von der ersten Stunde bis zu den Tagen danach. Die anschließende Aufarbeitung wird separat vereinbart.
Voraussetzung
Erreichbarkeit einer entscheidungsbefugten Person auf Ihrer Seite und Zugriff auf die betroffenen Systeme.
Nicht enthalten
Ausdrücklich kein 24/7-SOC, keine dauerhafte Überwachung, keine Rechtsberatung und keine Verhandlung mit Angreifern.
Wir sind die schnelle erste Hilfe, nicht Ihr Dauerdienstleister. Wer permanente Überwachung braucht, bekommt von uns eine ehrliche Empfehlung statt eines Vertrags.
Was Kunden vorher wissen wollen.
Nein, ausdrücklich nicht - wir betreiben kein 24/7-SOC. Erstreaktion erfolgt innerhalb vereinbarter Zeitfenster, die wir im Erstgespräch gemeinsam festlegen.
Ein SOC überwacht dauerhaft. Wir kommen, wenn etwas bereits passiert ist, dämmen ein, sichern Beweise und übergeben einen Wiederanlaufplan - punktuell, nicht dauerhaft.
Oft ja - als zusätzliche, auf Vorfälle spezialisierte Eskalationsstufe, wenn der laufende Betrieb der IT-Betreuung nicht für forensische Sicherung ausgelegt ist.
Das hängt vom Umfang ab und wird im Erstgespräch transparent gemacht. In einem akuten Vorfall zählt zuerst die Eindämmung - die Abrechnung klären wir parallel dazu.
Betroffene Geräte vom Netz trennen – Kabel ziehen, WLAN aus –, sie aber eingeschaltet lassen. Nichts löschen, nichts neu installieren, keine Virenscanner-Bereinigung starten. Eine Person benennen, bei der alle Informationen zusammenlaufen. Aufschreiben, wer wann was bemerkt hat, mit Uhrzeit. Und für die Verständigung einen Kanal wählen, der nicht über die betroffenen Systeme läuft – wenn das Firmenpostfach übernommen wurde, liest der Angreifer die Krisenkommunikation mit.
Ja. Viele Cyber-Versicherungen verlangen eine Meldung binnen kurzer Frist und schreiben teils eigene Dienstleister vor – wer das übergeht, riskiert den Versicherungsschutz. Deshalb fragen wir im ersten Gespräch danach und richten die Dokumentation so aus, dass sie für die Schadensmeldung verwendbar ist: Zeitachse, betroffene Systeme, gesicherte Beweismittel und die getroffenen Maßnahmen.
Was oft dazugehört.
Wir stehen im Serverraum.
Wir verschaffen uns Zutritt zu Ihrem Gebäude - mit denselben Mitteln wie ein echter Angreifer, aber mit Ihrer Unterschrift in der Tasche und einem Foto als Beleg.
Von außen wie ein Fremder.
Wir greifen Ihre Systeme kontrolliert an: von außen wie ein Unbekannter, von innen wie ein Mitarbeiter, dessen Zugang bereits in falschen Händen ist.
Was ohnehin schon offenliegt.
Wir tragen zusammen, was über Ihr Unternehmen frei auffindbar ist, bevor es jemand anderer tut. Vollständig passiv - Ihre Systeme fassen wir dabei nicht an.
Läuft es gerade schief? Dann rufen Sie an, nicht später.
Eine Lösegeldforderung am Bildschirm, ein Postfach, das plötzlich weiterleitet, ein Zugang, den niemand angelegt hat: In den ersten Stunden entscheidet sich, wie teuer der Vorfall wird.
Damit Sie wissen, woran Sie sind: DEF.S3C betreibt kein 24/7-SOC und keine dauerhafte Überwachung. Wir leisten Erstreaktion und Aufarbeitung innerhalb vereinbarter Zeitfenster.