 DEF
 DEF
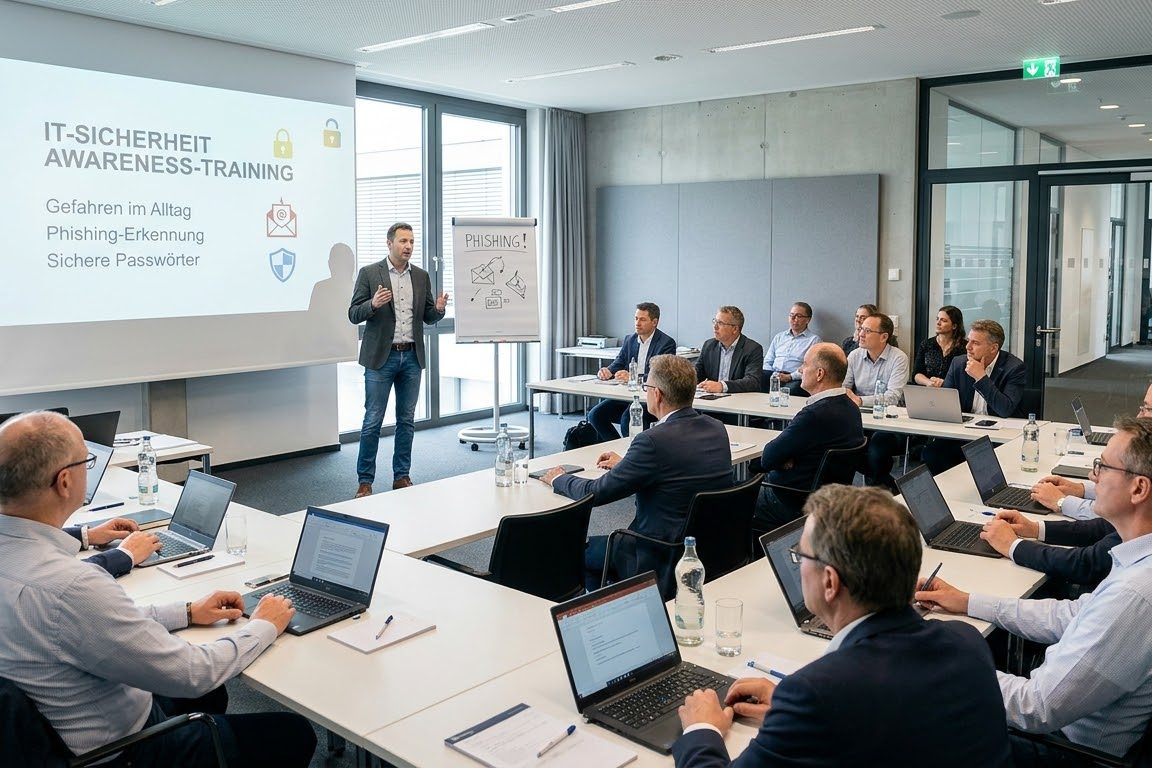
Phishing-Simulation & Schulung
Eine realistische Simulation, danach eine kurze Schulung an den echten Fällen aus Ihrem Haus – und eine zweite Messung, die zeigt, ob es gewirkt hat.
- Für wenBetriebe, die Awareness messbar machen wollen statt ein Video zum Abhaken zu verteilen.
- Die KernzahlNicht die Klickrate, sondern die Meldequote. Ein gemeldeter Angriff ist ein abgewehrter Angriff.
- Was Sie danach habenEinen Vergleichswert nach der zweiten Runde und drei bis vier Regeln, die im Alltag halten.
Phishing-Simulation & Schulung
- Szenarien auf Basis Ihrer tatsächlichen Lieferanten und Abläufe
- Mehrstufige Messung: geöffnet, geklickt, Daten eingegeben, gemeldet
- Schulung von 60 bis 90 Minuten an den echten Fällen aus der Messung
- Zweite Simulation nach einigen Wochen als Vergleichswert
- Auswertung als Kennzahl an die Leitung, niemals als Namensliste
Wie das konkret abläuft.
Vorbereitung
Wir recherchieren, was ein Angreifer über Sie findet, und bauen daraus glaubwürdige Szenarien.
Ausgangsmessung
Die Simulation läuft. Gemessen wird mehrstufig, nicht nur der Klick.
Schulung
Kurz und konkret, mit den Nachrichten aus Ihrer eigenen Messung statt abstrakter Beispiele.
Zweite Runde
Nach einigen Wochen dieselbe Messung. Erst der Vergleich zeigt die Wirkung.
Eine gefälschte Nachricht, die Sie zu einer Handlung bringen soll – meist auf einen Link klicken und Zugangsdaten eingeben. Moderne Varianten sind sprachlich einwandfrei und nehmen Bezug auf echte Vorgänge in Ihrem Haus.
Eine angebliche Nachricht der Geschäftsführung mit der dringenden Bitte um eine Überweisung, oft verbunden mit der Bitte um Vertraulichkeit. Genau diese Kombination aus Eile und Geheimhaltung ist das Erkennungsmerkmal.
Wir verschicken selbst eine harmlose, aber realistische Phishing-Mail an Ihr Team. Niemand kommt zu Schaden, nichts wird installiert. Gemessen wird, wie viele klicken – und wie viele es melden.
Ein gemeldeter Angriff ist ein abgewehrter Angriff. Deshalb ist die wichtigste Zahl nicht, wie wenige klicken, sondern wie viele Bescheid sagen. Ausgewertet wird immer anonym, nie namentlich.
Was drin ist - und was ausdrücklich nicht.
Typischer Umfang
20 bis 200 Empfängerinnen und Empfänger, zwei Messrunden und eine Schulung.
Dauer
Rund sechs bis acht Wochen von der ersten bis zur zweiten Messung.
Voraussetzung
Beauftragung durch die Geschäftsführung und eine Freigabe im Betriebsrat, sofern vorhanden.
Nicht enthalten
Keine Einzelauswertung, keine dauerhafte Überwachung des Mailverkehrs.
Awareness senkt die Wahrscheinlichkeit, sie beseitigt das Risiko nicht. Sie ist eine Ergänzung zu technischen Maßnahmen wie Zwei-Faktor-Anmeldung, kein Ersatz dafür.
Was vorher gefragt wird.
In der Regel ja, wenn ausschließlich aggregiert ausgewertet wird und kein Rückschluss auf einzelne Personen erfolgt. Genau so richten wir es ein. Wo ein Betriebsrat besteht, sollte er vorab eingebunden werden – das klären wir gemeinsam mit Ihnen.
Nein, das wäre kontraproduktiv. Wer hereinfällt, bekommt eine sachliche private Rückmeldung. An die Leitung geht eine Zahl. Sobald Menschen Angst vor Konsequenzen haben, melden sie echte Vorfälle nicht mehr.
Die Klickrate allein sagt wenig. Entscheidend ist die Meldequote und ihre Entwicklung zwischen erster und zweiter Runde. Eine Organisation, in der 40 Prozent melden, ist besser aufgestellt als eine, in der niemand klickt, aber auch niemand meldet.
Weitere Angebote für Sie.
Sicherheits-Basischeck
Der Einstieg für Betriebe, die noch nie geprüft wurden: Wir schauen von außen auf Ihr Unternehmen und sagen Ihnen in verständlicher Sprache, wo Sie stehen.
Red-Team-Einsatz
Gebäude und Netzwerk in einem Auftrag: Wir versuchen hineinzukommen – physisch wie digital – und dokumentieren jeden Schritt.
Phishing-Simulation & Schulung
Eine realistische Simulation, danach eine kurze Schulung an den echten Fällen aus Ihrem Haus – und eine zweite Messung, die zeigt, ob es gewirkt hat.
Microsoft 365 härten
Die Voreinstellungen von Microsoft 365 sind auf Bequemlichkeit ausgelegt, nicht auf Sicherheit. Wir härten Ihren Tenant einmal richtig und übergeben ihn dokumentiert.
Notfallvorsorge & Erstreaktion
Damit im Ernstfall nicht improvisiert wird: ein vorbereiteter Ablauf, feste Ansprechpartner – und jemand, der ans Telefon geht, wenn es passiert.
Was uns bei Prüfungen begegnet, bevor es Ihnen begegnet.
Kein Produktnewsletter. Wir schreiben über Angriffswege, die bei österreichischen Betrieben, Behörden und Schulen tatsächlich funktioniert haben - und was dagegen hilft.
- Etwa einmal im Monat, nicht jede Woche
- Konkrete Angriffswege aus echten Prüfungen
- Kein Zählpixel, keine Weitergabe an Werbetreibende
- Abmeldung mit einem Klick in jeder E-Mail