 DEF
 DEF
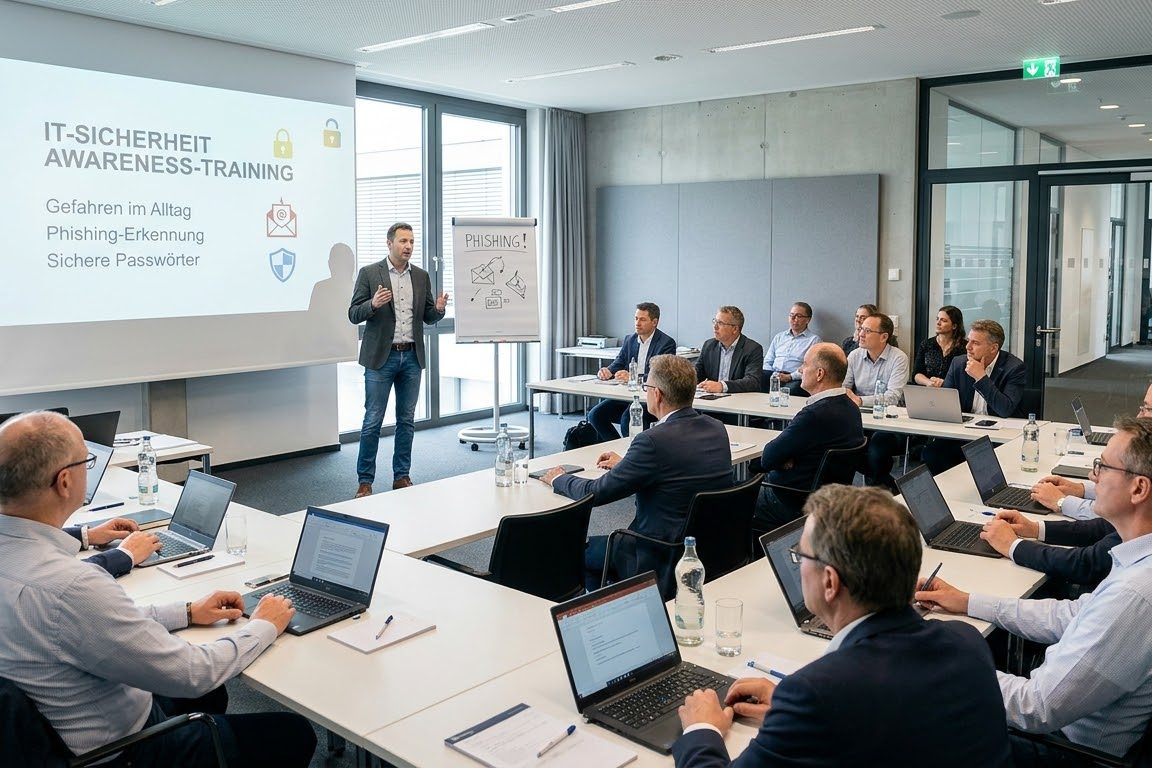
Der Moment der Entscheidung.
Technik lässt sich patchen, Menschen nicht. Wir trainieren die Entscheidung im Moment des Angriffs - messbar, wiederholbar und ohne jemanden vorzuführen.
- Die Frage, die beantwortet wirdWie entscheiden Ihre Leute im Moment eines echten Angriffs - und melden sie ihn?
- Warum das zähltDie Meldequote ist die aussagekräftigste Kennzahl überhaupt: Ein gemeldeter Angriff ist ein abgewehrter Angriff.
- Was Sie danach habenEine Ausgangsmessung, eine kurze Schulung an echten Fällen und einen Vergleichswert nach der zweiten Runde.
Eine gefälschte Nachricht, die Sie zu einer Handlung bringen soll – meist auf einen Link klicken und Zugangsdaten eingeben. Moderne Varianten sind sprachlich einwandfrei und nehmen Bezug auf echte Vorgänge in Ihrem Haus.
Eine angebliche Nachricht der Geschäftsführung mit der dringenden Bitte um eine Überweisung, oft verbunden mit der Bitte um Vertraulichkeit. Genau diese Kombination aus Eile und Geheimhaltung ist das Erkennungsmerkmal.
Wir verschicken selbst eine harmlose, aber realistische Phishing-Mail an Ihr Team. Niemand kommt zu Schaden, nichts wird installiert. Gemessen wird, wie viele klicken – und wie viele es melden.
Ein gemeldeter Angriff ist ein abgewehrter Angriff. Deshalb ist die wichtigste Zahl nicht, wie wenige klicken, sondern wie viele Bescheid sagen. Ausgewertet wird immer anonym, nie namentlich.
Dieselbe Masche wie Phishing, nur über einen anderen Kanal: per SMS oder Messenger (Smishing) und per Anruf (Vishing). Beides wirkt oft besser als eine E-Mail, weil niemand damit rechnet – und weil ein Anruf Druck aufbaut, dem man sich schlechter entzieht als einer Nachricht, die man auch einfach liegen lassen könnte.
Die eine Adresse oder Nummer, an die jeder einen Verdacht schicken kann, ohne vorher zu überlegen, ob er zuständig ist. Er muss bekannt, erreichbar und folgenlos sein: Wer eine harmlose Mail meldet, darf dafür keinen Spott ernten. Ein Betrieb ohne funktionierenden Meldeweg erfährt von einem Angriff erst, wenn er schon läuft.
Der Moment der Entscheidung.
Awareness-Videos zum Abhaken ändern nichts. Was wirkt, ist ein echter Versuch, gefolgt von einer Erklärung, die niemanden bloßstellt. Ergebnisse gehen an die Leitung als Kennzahl, nie als Namensliste.
- Auswertung als Kennzahl, nicht als Namensliste
- Schulungsunterlagen zum Behalten
- Vergleichswert nach der zweiten Runde
- Vorlage für interne Regeln
Wie wir dabei arbeiten.
Ausgangsmessung
Eine realistische Simulation, abgestimmt auf Ihre Branche und Ihre Abläufe.
Schulung
Kurz, konkret, an den echten Fällen aus der Messung - vor Ort oder remote.
Wiederholung
Zweite Simulation nach einigen Wochen. Erst der Vergleich zeigt, ob es gewirkt hat.
Verankerung
Kurze Regeln, die im Alltag haltbar sind, statt einer Richtlinie, die niemand liest.
Wie das konkret aussieht.
Kein Verkaufstext, sondern das, was wir tatsächlich tun - mit den Techniken und Werkzeugen dahinter.
Wie eine Simulation aufgebaut ist
Eine Testmail mit Rechtschreibfehlern erkennt jeder. Sie erzeugt ein schönes Ergebnis und keinen Lerneffekt.
Wir bauen die Szenarien auf Ihrer realen Situation auf: eine angebliche Nachricht Ihres tatsächlich eingesetzten Dokumentensystems, eine Terminverschiebung mit Bezug auf ein laufendes Projekt, eine Rechnung eines Lieferanten, mit dem Sie wirklich arbeiten.
Die dafür nötigen Informationen stammen aus derselben öffentlichen Recherche, die auch ein Angreifer anstellen würde - nicht aus internen Unterlagen.
Vor der ersten Nachricht steht die Abstimmung. Eine Simulation berührt Mitbestimmung und Datenschutz, deshalb klären wir vorab mit Personalvertretung und Datenschutzbeauftragten, was erhoben wird und was ausdrücklich nicht. Ebenso legen wir fest, was tabu ist: Wir arbeiten nicht mit gefälschten Kündigungen, nicht mit erfundenen Todesfällen und nicht mit angeblichen Gehaltskürzungen. Solche Szenarien erzeugen hohe Klickraten und beschädigtes Vertrauen – der Lerneffekt ist null.
Wirksam wird das Ganze erst über mehrere Wellen. Eine einzelne Aussendung liefert eine Momentaufnahme und sonst wenig. Wir arbeiten deshalb mit drei bis vier Wellen über ein Jahr und steigendem Schwierigkeitsgrad: von der erkennbaren Massennachricht bis zum gezielten Schreiben, das auf Namen, Rolle und eine laufende Ausschreibung Bezug nimmt. Erst der Verlauf zeigt, ob sich etwas verändert hat.
Gemessen wird mehrstufig
Wer klickt, ist die bekannte Zahl. Wer meldet, ist die wichtigere.
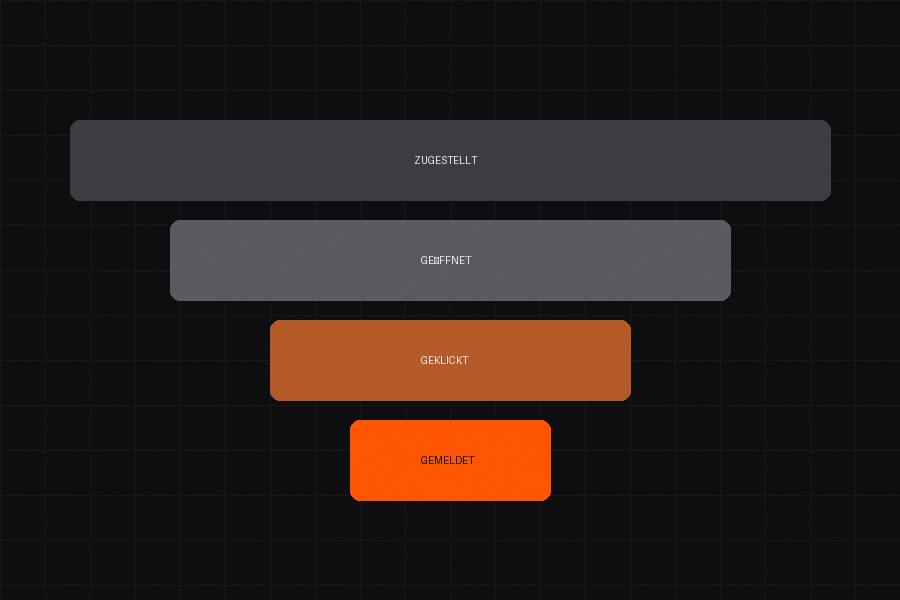
Erfasst wird, wer die Nachricht öffnet, wer den Link anklickt, wer auf der nachgebauten Anmeldeseite tatsächlich Daten eingibt - und wer den Vorfall meldet.
Die Auswertung erfolgt ausschließlich aggregiert. Wer hereinfällt, bekommt eine sachliche, private Rückmeldung mit der Erklärung, woran die Nachricht erkennbar gewesen wäre. An die Leitung geht eine Kennzahl, niemals eine Namensliste.
Die aussagekräftigste Kennzahl ist die Zeit bis zur ersten Meldung. Eine Belegschaft, in der jemand nach vier Minuten Bescheid gibt, ist wesentlich besser aufgestellt als eine mit niedriger Klickrate und keiner einzigen Rückmeldung – denn im Ernstfall entscheidet nicht, ob jemand klickt, sondern wie schnell die IT davon erfährt. Wir messen deshalb Meldequote und Meldedauer gleichrangig zur Klickrate.
Genauso wichtig ist, was die Zahlen nicht sind: kein Instrument der Leistungsbeurteilung. Wir liefern keine Rangliste, keine Namen an Vorgesetzte und keine Auswertung nach Abteilungen, die so klein sind, dass sich Einzelne daraus ablesen lassen. Sobald eine Simulation als Kontrolle wahrgenommen wird, sinkt die Meldebereitschaft – und damit genau der Wert, auf den es ankommt.
Technische Vertiefung
Ergänzend simulieren wir auf Wunsch Vishing-Anrufe: ein angeblicher Mitarbeiter der IT-Abteilung, der bei der Einrichtung hilft und dabei ein Passwort oder einen MFA-Code erfragt. Diese Variante wird relevanter, seit reine Passwort-Angriffe durch Zwei-Faktor-Anmeldung erschwert sind.
Schulung, die im Alltag hält
Aus der Messung entsteht eine Handvoll Regeln - nicht eine Liste abstrakter Warnzeichen.
Der Schulungsteil bleibt bewusst kurz und arbeitet mit den Fällen aus Ihrer eigenen Messung. Ergebnis ist etwa: Zahlungsanweisungen per E-Mail werden grundsätzlich über einen zweiten Kanal bestätigt, unabhängig davon, wer sie schickt.
Damit das trägt, muss die Geschäftsführung diese Regel einmal ausdrücklich aussprechen. Sonst traut sich niemand die Rückfrage. Diesen Punkt bereiten wir mit vor.
Das Format richtet sich nach dem Publikum. In Betrieben sind 45 bis 60 Minuten in Präsenz der Regelfall, aufgeteilt nach Bereichen, weil Buchhaltung und Produktion unterschiedliche Angriffe sehen. In Schulen arbeiten wir in Einzelstunden pro Klasse, altersgerecht und mit Fällen aus dem Alltag der Schüler. Für verteilte Teams gibt es eine gekürzte Online-Fassung – die ersetzt den Präsenztermin nicht, hält aber den Abstand zwischen zwei Terminen überbrückbar.
Damit es nicht nach einem Jahr verpufft, gehört die Wiederholung dazu: eine kurze Auffrischung im Jahresabstand und eine Einheit für neue Mitarbeiter im Onboarding. Der zweite Punkt wird fast immer übersehen – ein Betrieb mit zehn Prozent Fluktuation hat nach drei Jahren ein Drittel der Belegschaft, das die Schulung nie gesehen hat, während die Kennzahl im Bericht weiterhin gut aussieht.
Was drin ist - und was ausdrücklich nicht.
Damit Sie vor der Beauftragung wissen, worauf Sie sich einlassen. Der genaue Zuschnitt entsteht im Erstgespräch.
Typischer Umfang
Eine Phishing-Simulation plus Schulung, wahlweise für die gesamte Belegschaft oder eine ausgewählte Gruppe.
Dauer
Simulation und Auswertung innerhalb von zwei Wochen, Schulung als Halbtag vor Ort oder als zwei kürzere Online-Einheiten.
Voraussetzung
Abstimmung mit der Geschäftsführung und - wo vorhanden - dem Betriebsrat, sowie eine Liste der zu adressierenden Postfächer.
Nicht enthalten
Keine namentliche Auswertung, keine Weitergabe von Einzelergebnissen an Vorgesetzte, keine dauerhafte Überwachung des Mailverkehrs.
Awareness senkt die Wahrscheinlichkeit, ersetzt aber keine technischen Schutzmaßnahmen. Wer keine Zwei-Faktor-Anmeldung hat, gewinnt mit Schulung allein wenig.
Was Kunden vorher wissen wollen.
Nein. Ergebnisse gehen ausschließlich als aggregierte Kennzahl an die Leitung. Wer auf eine Simulation hereinfällt, erhält eine private, freundliche Rückmeldung - keine Liste geht an Vorgesetzte.
Gerade dort. Kleinere Einrichtungen haben oft weniger technische Schutzmaßnahmen, weshalb die Awareness der Beteiligten umso mehr zählt.
So realistisch wie das, was tatsächlich in Ihrem Postfach landet - orientiert an aktuellen Betrugsmaschen, nicht an generischen Test-Mails, die man auf den ersten Blick erkennt.
Nein. Wirkung zeigt sich erst im Vergleich einer zweiten Simulation nach einigen Wochen - deshalb ist die Wiederholung fester Bestandteil, nicht optional.
Eine Phishing-Simulation ist eine Verarbeitung personenbezogener Daten und berührt die Leistungskontrolle – deshalb binden wir Personalvertretung und Datenschutzbeauftragte vor der ersten Nachricht ein, nicht danach. Wir stellen dafür eine Beschreibung bereit, welche Daten erhoben werden, wie lange sie bestehen bleiben und wer sie sieht. In Betrieben mit Betriebsrat ist eine Betriebsvereinbarung der übliche und sauberste Weg.
Ja. Sie erhalten eine Bestätigung über die durchgeführte Schulung mit Datum, Inhalten, Dauer und Teilnehmerzahl – in einer Form, die als Nachweis gegenüber Auditoren, Versicherungen oder im Rahmen einer Zertifizierung verwendbar ist. Auf Wunsch zusätzlich eine namentliche Teilnahmeliste, sofern Ihre Personalvertretung dem zustimmt.
Was oft dazugehört.
Wir stehen im Serverraum.
Wir verschaffen uns Zutritt zu Ihrem Gebäude - mit denselben Mitteln wie ein echter Angreifer, aber mit Ihrer Unterschrift in der Tasche und einem Foto als Beleg.
Von außen wie ein Fremder.
Wir greifen Ihre Systeme kontrolliert an: von außen wie ein Unbekannter, von innen wie ein Mitarbeiter, dessen Zugang bereits in falschen Händen ist.
Was ohnehin schon offenliegt.
Wir tragen zusammen, was über Ihr Unternehmen frei auffindbar ist, bevor es jemand anderer tut. Vollständig passiv - Ihre Systeme fassen wir dabei nicht an.
Läuft es gerade schief? Dann rufen Sie an, nicht später.
Eine Lösegeldforderung am Bildschirm, ein Postfach, das plötzlich weiterleitet, ein Zugang, den niemand angelegt hat: In den ersten Stunden entscheidet sich, wie teuer der Vorfall wird.
Damit Sie wissen, woran Sie sind: DEF.S3C betreibt kein 24/7-SOC und keine dauerhafte Überwachung. Wir leisten Erstreaktion und Aufarbeitung innerhalb vereinbarter Zeitfenster.