 DEF
 DEF
Microsoft 365 härten
Die Voreinstellungen von Microsoft 365 sind auf Bequemlichkeit ausgelegt, nicht auf Sicherheit. Wir härten Ihren Tenant einmal richtig und übergeben ihn dokumentiert.
- Die KernfrageKommt jemand mit einem einzigen gestohlenen Passwort an Ihre Firmendaten?
- Warum es dringtOhne Perimeter ist die Identität die Grenze. Wer gültige Zugangsdaten hat, ist von überall drin.
- Was Sie danach habenEine dokumentierte Konfiguration, die Ihre IT oder Ihr Systemhaus weiterführen kann.
Microsoft 365 härten
- Zwei-Faktor-Anmeldung für alle Konten, Administratoren zuerst
- Abschaltung der Legacy-Authentifizierung nach vorheriger Erhebung
- Conditional Access mit überschaubarem Regelsatz, zuerst im Nur-Melden-Modus
- Zwei ausgenommene Notfallkonten gegen Aussperrung
- Prüfung von Freigabelinks, Gastzugängen und automatischen Weiterleitungen
- Backup-Konzept mit tatsächlich durchgeführtem Wiederherstellungstest
Wie das konkret abläuft.
Bestandsaufnahme
Was ist aktiv, was ist offen, welche Anwendungen hängen noch an alten Protokollen.
Härtung
Schrittweise, mit Testphase je Richtlinie, damit nichts unvorbereitet ausfällt.
Backup
Ein Konzept, das eine Wiederherstellung tatsächlich zulässt – getestet, nicht angenommen.
Übergabe
Dokumentation und Einweisung, damit Sie nicht von uns abhängig sind.
Ihr eigener, abgetrennter Bereich bei Microsoft 365 – mit Ihren Benutzerkonten, Postfächern und Dateien. Wie ein Stockwerk in einem Bürogebäude: dasselbe Haus wie bei allen anderen, aber Ihre eigene Tür.
Zum Passwort kommt ein zweiter Nachweis, meist eine Bestätigung am Handy. Wer nur das Passwort stiehlt, kommt damit nicht hinein. Die wirksamste Einzelmaßnahme überhaupt.
Alte Anmeldeverfahren aus der Zeit vor der Zwei-Faktor-Anmeldung. Solange sie aktiv sind, lässt sich der zweite Faktor umgehen – Ihre Absicherung ist dann faktisch wirkungslos. Deshalb gehören sie abgeschaltet.
Regeln, die je nach Situation entscheiden, ob ein Zugriff erlaubt wird – abhängig von Gerät, Standort und Auffälligkeit der Anmeldung. Statt „immer erlaubt" oder „immer gesperrt" also: „kommt darauf an".
Was drin ist - und was ausdrücklich nicht.
Typischer Umfang
Ein Tenant mit bis zu 150 Konten.
Dauer
Drei bis sechs Arbeitstage, verteilt über zwei bis drei Wochen wegen der Testphasen.
Voraussetzung
Administrativer Zugang für die Dauer des Projekts und eine Ansprechperson für Rückfragen.
Nicht enthalten
Kein laufender Helpdesk, keine Lizenzberatung, kein Dauerbetrieb.
Das ist ein Projekt mit Anfang und Ende, kein Wartungsvertrag. Den laufenden Betrieb übernimmt danach Ihre IT oder Ihr Systemhaus.
Was vorher gefragt wird.
Genau deshalb richten wir zuerst zwei Notfallkonten ein, die von allen Richtlinien ausgenommen sind. Jede Regel läuft zunächst im Nur-Melden-Modus, damit sichtbar wird, wen sie treffen würde, bevor sie scharf geschaltet wird.
Microsoft repliziert Ihre Daten, sichert sie aber nicht im Sinne einer Wiederherstellbarkeit nach Löschung oder Verschlüsselung. Der Papierkorb hat eine begrenzte Frist. Wer nach einem Vorfall auf einen bestimmten Zeitpunkt zurück will, braucht eine eigene Sicherung.
Die erheben wir vorab. Ältere Multifunktionsdrucker und Branchensoftware nutzen oft noch Legacy-Protokolle. Wir schalten nichts ab, ohne dass geklärt ist, was daran hängt.
Weitere Angebote für Sie.
Sicherheits-Basischeck
Der Einstieg für Betriebe, die noch nie geprüft wurden: Wir schauen von außen auf Ihr Unternehmen und sagen Ihnen in verständlicher Sprache, wo Sie stehen.
Red-Team-Einsatz
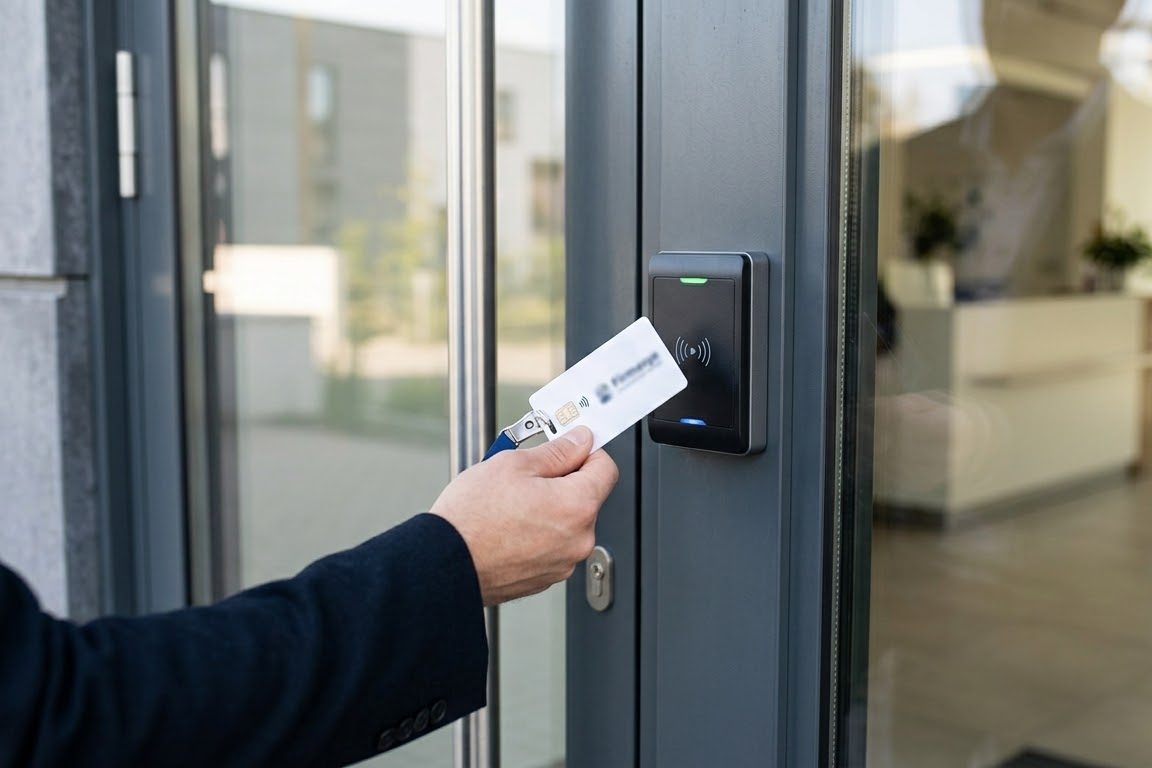
Gebäude und Netzwerk in einem Auftrag: Wir versuchen hineinzukommen – physisch wie digital – und dokumentieren jeden Schritt.
Phishing-Simulation & Schulung
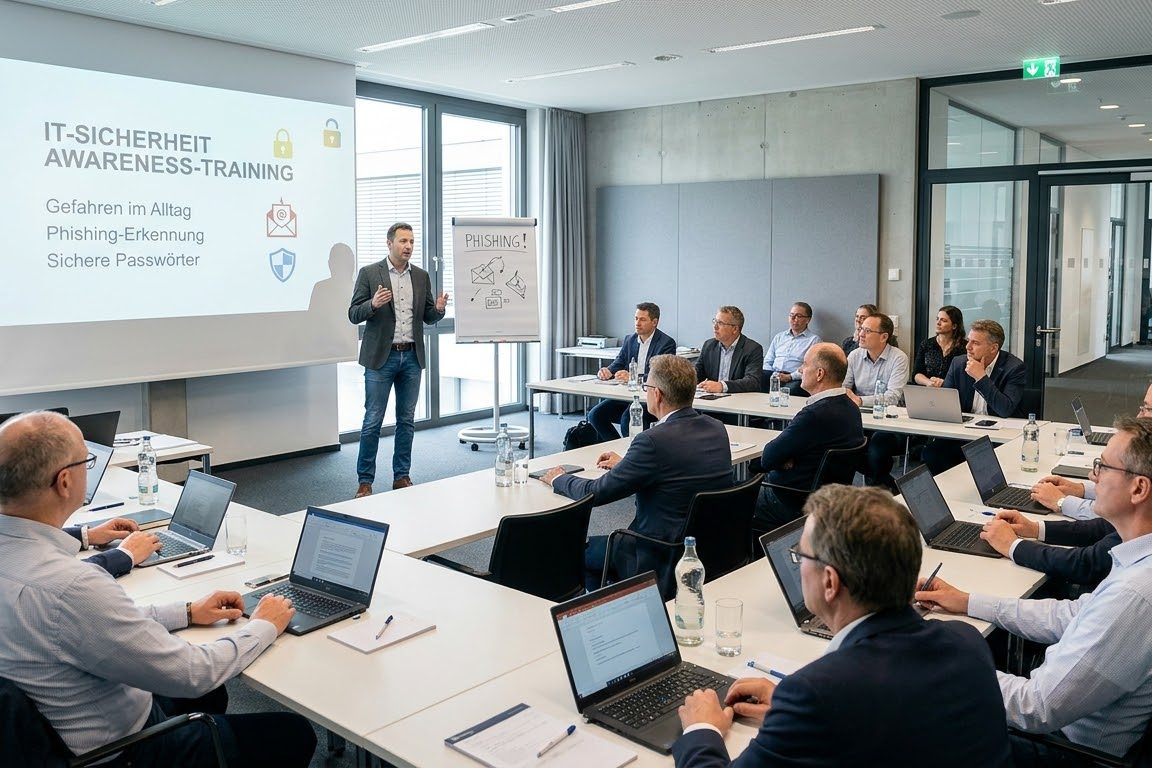
Eine realistische Simulation, danach eine kurze Schulung an den echten Fällen aus Ihrem Haus – und eine zweite Messung, die zeigt, ob es gewirkt hat.
Microsoft 365 härten
Die Voreinstellungen von Microsoft 365 sind auf Bequemlichkeit ausgelegt, nicht auf Sicherheit. Wir härten Ihren Tenant einmal richtig und übergeben ihn dokumentiert.
Notfallvorsorge & Erstreaktion
Damit im Ernstfall nicht improvisiert wird: ein vorbereiteter Ablauf, feste Ansprechpartner – und jemand, der ans Telefon geht, wenn es passiert.
Was uns bei Prüfungen begegnet, bevor es Ihnen begegnet.
Kein Produktnewsletter. Wir schreiben über Angriffswege, die bei österreichischen Betrieben, Behörden und Schulen tatsächlich funktioniert haben - und was dagegen hilft.
- Etwa einmal im Monat, nicht jede Woche
- Konkrete Angriffswege aus echten Prüfungen
- Kein Zählpixel, keine Weitergabe an Werbetreibende
- Abmeldung mit einem Klick in jeder E-Mail