 DEF
 DEF
Wir stehen im Serverraum.
Wir verschaffen uns Zutritt zu Ihrem Gebäude – mit denselben Mitteln wie ein echter Angreifer, aber mit Ihrer Unterschrift in der Tasche und einem Foto als Beleg.
Kurzfassung
- Die Frage, die beantwortet wirdKommt jemand ohne Berechtigung bis zu Ihren Servern, Akten oder Netzwerkdosen - und merkt es jemand?
- Warum das zähltZutritt kostet einen Angreifer wenige Minuten und hinterlässt keine Logeinträge. Kein Endpoint-Schutz greift gegen jemanden, der physisch am Gerät steht.
- Was Sie danach habenFotobelegte Funde mit CVSS-Bewertung, nach Aufwand sortierte Maßnahmen und einen Re-Test, der die Umsetzung bestätigt.
Wir versuchen, in Ihr Gebäude zu kommen – so, wie es jemand mit schlechten Absichten täte. Nicht heimlich hinter Ihrem Rücken, sondern beauftragt und schriftlich geregelt. Am Ende wissen Sie, wie weit jemand kommt und ab wo ihn etwas aufhält.
Einfach hinter jemandem hergehen, der die Tür aufhält. Kein Trick, keine Technik – schlicht Höflichkeit, die gegen Sie arbeitet. Der häufigste Weg in ein Gebäude.
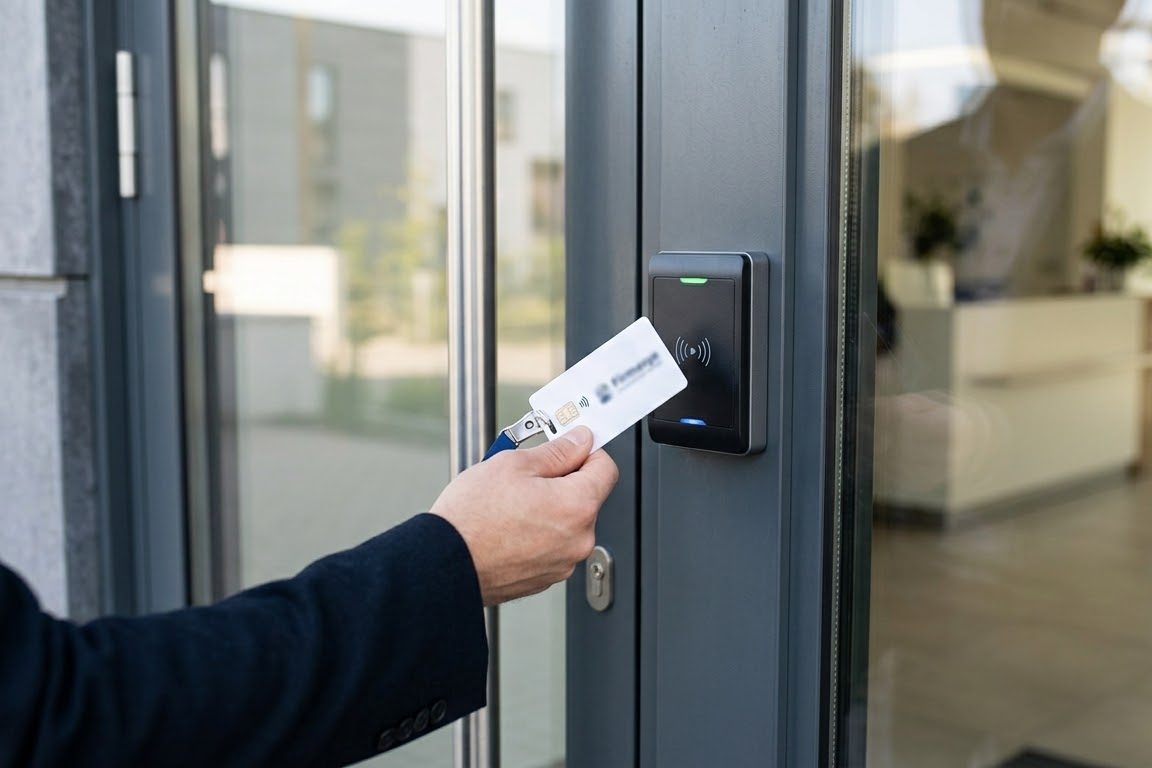
Viele Zutrittskarten senden ihre Kennung unverschlüsselt. Ein Lesegerät in einer Tasche genügt, um sie im Vorbeigehen mitzulesen und auf eine leere Karte zu schreiben. Die betroffene Person merkt nichts.
Ein unauffälliges Gerät, das wir an eine Netzwerkdose hängen. Es baut eine Verbindung nach außen auf. Damit beantworten wir eine Frage, die sonst Theorie bleibt: Fällt Ihrer IT ein fremdes Gerät im Netz überhaupt auf?
Die schriftlichen Spielregeln des Einsatzes: welche Gebäude und Räume geprüft werden dürfen, welche ausdrücklich nicht, in welchem Zeitraum, wer eingeweiht ist und wen wir anrufen, wenn etwas aus dem Ruder läuft. Ohne dieses Dokument und Ihre Beauftragung fassen wir nichts an – es schützt Sie und uns gleichermaßen.
Ein glaubwürdiger Vorwand, mit dem man an einer Kontrolle vorbeikommt: der Wartungstechniker einer Firma, die bei Ihnen tatsächlich arbeitet, der Paketbote mit sperriger Sendung, der neue Kollege am ersten Tag. Der Vorwand wirkt, weil er zu Ihrem Alltag passt – deshalb recherchieren wir ihn vorher, statt uns etwas auszudenken.
Wir stehen im Serverraum.
Budgets fließen in Endpoint-Schutz und Monitoring. Der Weg über den Haupteingang bleibt ungeprüft – obwohl er billiger, schneller und unauffälliger ist als jeder Exploit. Wir gehen ihn, damit Sie wissen, wie weit er führt.
- Bericht mit CVSS-Bewertung je Fund
- Foto- und Videobelege
- Konkrete Maßnahmen nach Aufwand sortiert
- Re-Test nach Umsetzung
Wie wir dabei arbeiten.
01
Aufklärung
Öffentlich verfügbare Informationen, Gebäudestruktur, Schichtwechsel, Lieferanten, Ausweisdesign.
02
Zutrittsversuch
Mehrere Wege parallel: Haupteingang, Nebeneingang, Tiefgarage, Anlieferung. Jeder Versuch wird protokolliert.
03
Tiefe
Was ist ab dem ersten Raum erreichbar? Netzwerkdose, Serverraum, Aktenschrank, unbeaufsichtigter Arbeitsplatz.
04
Nachweis
Foto, Video und Zeitstempel zu jedem Fund – live im Portal, während wir noch vor Ort sind.
Wie das konkret aussieht.
Kein Verkaufstext, sondern das, was wir tatsächlich tun – mit den Techniken und Werkzeugen dahinter.
Zutritt: die Technik dahinter
Ein Mitarbeiterausweis auf 125-kHz-Basis ist in rund 40 Sekunden kopiert – ohne dass die betroffene Person etwas bemerkt.
Die Verbreitung von 125-kHz-Transpondern – HID Prox, EM4100 und Kompatible – ist nach wie vor hoch. Diese Karten senden eine feste Kennung, ohne jede kryptografische Absicherung. Ein Lesegerät in einer Umhängetasche genügt, um sie aus 10 bis 30 Zentimetern mitzulesen und auf eine Rohlingkarte zu schreiben. Für die betroffene Person ist der Vorgang nicht wahrnehmbar.
Bei 13,56 MHz wird es differenzierter. MIFARE Classic gilt seit dem Bruch von CRYPTO1 als unsicher und lässt sich mit bekannten Schlüsseltabellen auslesen. DESFire EV2/EV3 und iCLASS SE sind dagegen deutlich robuster – hier prüfen wir stattdessen die Konfiguration: Werden Werksschlüssel verwendet? Genügt die Kartenkennung allein, oder wird zusätzlich eine PIN verlangt?
Zunehmend verbreitet sind Zutrittsberechtigungen am Smartphone. Sie gelten als sicherer, weil die Übertragung verschlüsselt abläuft – der Angriffspunkt verschiebt sich damit aber nur: Wer die Berechtigung ausstellt, wie sie beim Ausscheiden eines Mitarbeiters zurückgezogen wird und ob eine entsperrte Uhr am Handgelenk dieselbe Tür öffnet, sind Fragen der Verwaltung, nicht der Funktechnik. Genau dort finden wir häufiger etwas als in der Verschlüsselung selbst.
Unabhängig von der Kartentechnik prüfen wir die Tür als Ganzes. Entscheidend sind Kleinigkeiten: das Spaltmaß unten, ein fehlender Sperrbügel an der Schrägfalle, ein Panikbeschlag, der von außen erreichbar ist, ein Glaselement neben dem Drücker. Dazu kommt die Frage nach dem mechanischen Rückfall – fast jede elektronische Schließanlage hat einen Generalschlüssel für den Stromausfall, und der liegt erstaunlich oft in einem unverschlossenen Kasten neben der Tür.
Technische Vertiefung
Neben der Karte prüfen wir die Mechanik: Under-the-Door-Tools erreichen den Türdrücker von außen, sobald unten mehr als etwa zwei Zentimeter Luft sind. Loiding funktioniert bei Schlössern ohne Sperrbügel an der Schrägfalle. REX-Sensoren, die eine Tür bei erkannter Bewegung oder Wärme öffnen, lassen sich häufig durch den Türspalt hindurch auslösen.
Der Mensch ist der kürzere Weg
Tailgating funktioniert in nahezu jedem Betrieb – weil Türaufhalten als Höflichkeit gilt und niemand unhöflich sein will.
Wir setzen es nicht plump ein, sondern mit einem tragfähigen Vorwand: Wartungstechniker eines Dienstleisters, den es im Haus tatsächlich gibt. Paketbote mit sperriger Sendung. Neuer Kollege am ersten Arbeitstag. Diese Vorwände entstehen aus der vorherigen OSINT-Recherche – wer beliefert das Haus, welche Dienstleister stehen auf veröffentlichten Ausschreibungen, wie sieht der Ausweis auf einem Teamfoto aus.
Dokumentiert wird jeder Versuch, auch die gescheiterten. Gerade abgewehrte Versuche sind wertvoll: Sie zeigen, welche Kontrolle im Alltag wirklich greift und welcher Person Sie es zu verdanken haben, dass sie nachgefragt hat.
Der Zeitpunkt entscheidet mindestens so viel wie der Vorwand. Schichtwechsel, die letzte Stunde vor einem langen Wochenende, Umbauphasen mit vielen fremden Handwerkern im Haus, die Ferienzeit mit Urlaubsvertretungen – in diesen Fenstern ist ein unbekanntes Gesicht am wenigsten auffällig. Wir verteilen die Versuche deshalb bewusst über verschiedene Tageszeiten, statt alles an einem Vormittag zu erledigen.
Auffliegen gehört ausdrücklich zum Plan. Jeder unserer Leute führt eine Legitimationskarte mit, die den Auftrag belegt, und bei Ihnen ist eine Ansprechperson rund um die Uhr erreichbar, die den Vorfall sofort einordnen kann. Wird jemand gestoppt, brechen wir ab und dokumentieren den Ablauf – wer nachgefragt hat, wie schnell, und was danach passiert ist. Diese Beobachtung ist für Sie oft wertvoller als der geglückte Versuch daneben.
Was ab dem ersten Raum passiert
Zutritt allein ist noch kein Schaden. Interessant wird, was von dort aus erreichbar ist.
Wir prüfen unbeaufsichtigte, nicht gesperrte Arbeitsplätze, offene Netzwerkdosen in Besprechungsräumen, Aktenschränke, liegengebliebene Druckerausgaben und den Serverraum selbst.
An geeigneten Stellen platzieren wir ein Rogue Device – etwa einen Raspberry Pi oder eine LAN Turtle -, das eine ausgehende Verbindung aufbaut. Das beantwortet eine Frage, die sonst Theorie bleibt: Bemerkt Ihre Netzwerküberwachung ein fremdes Gerät, oder nicht?
Der Bürobereich liefert erfahrungsgemäß mehr als der Serverraum. Zugangsdaten auf Haftnotizen unter der Tastatur, ein Whiteboard mit dem WLAN-Schlüssel für Gäste, Druckerausgaben im Ablagefach, ein Schlüsselkasten mit beschrifteten Haken, Aktenordner mit Personaldaten in einem unverschlossenen Regal – alles Dinge, die niemand als Sicherheitsproblem wahrnimmt, weil sie seit Jahren so daliegen.
Im Serverraum selbst schauen wir uns an, was ohne Werkzeug erreichbar ist: offene Racks, ein Konsolenzugang mit angemeldeter Sitzung, ein Patchfeld ohne Beschriftungsschutz, eine Sicherungsfestplatte, die man einfach mitnehmen könnte. Dazu die Nebenwege, an die selten jemand denkt – abgehängte Decken zwischen zwei Räumen, ein Lüftungsschacht mit abnehmbarem Gitter oder die Tür zur Klimatechnik, die auf einen anderen Schließkreis läuft als der Raum, den sie kühlt.
Technische Vertiefung
Ergänzend legen wir präparierte USB-Sticks aus, die beim Anstecken ausschließlich ihren Aufruf protokollieren - ohne jede Schadfunktion. Dumpster Diving gehört ebenfalls dazu, sofern es im Scope steht: Ausgedruckte Zugangsdaten, Organigramme und Rechnungen im Altpapier sind häufiger, als man annimmt.
Was drin ist - und was ausdrücklich nicht.
Damit Sie vor der Beauftragung wissen, worauf Sie sich einlassen. Der genaue Zuschnitt entsteht im Erstgespräch.
Typischer Umfang
Ein Standort mit ein bis drei Zutrittsversuchen. Mehrere Standorte oder ein Nachtszenario mit Alarmreaktionszeiten werden separat kalkuliert.
Dauer
Ein bis drei Tage vor Ort, plus Aufklärung im Vorfeld und Bericht im Anschluss. Insgesamt meist zwei bis vier Wochen von der Beauftragung bis zum Bericht.
Voraussetzung
Schriftliche Beauftragung, unterzeichnete Rules of Engagement und mindestens eine eingeweihte Ansprechperson, die rund um die Uhr erreichbar ist.
Nicht enthalten
Kein Einbruch im strafrechtlichen Sinn: Wir beschädigen nichts, brechen nichts auf und betreten keine Bereiche, die im Scope ausgeschlossen wurden.
Ein physischer Pentest ersetzt keine bauliche Sicherheitsberatung und keine Zertifizierung der Schließanlage. Er zeigt, ob die vorhandenen Maßnahmen im Alltag tatsächlich greifen.
Was Kunden vorher wissen wollen.
Nein, solange die schriftliche Beauftragung und die unterzeichneten Rules of Engagement vor dem Test vorliegen. Diese Dokumente sind Ihre und unsere rechtliche Absicherung und werden vor dem ersten Handgriff erstellt.
Nur ein kleiner Kreis von Ihnen benannter Ansprechpersonen. Der Test soll den echten Alltag prüfen – das funktioniert nur, wenn er niemandem sonst angekündigt ist.
Dafür gibt es eine schriftliche Legitimationskarte, die unser Team mitführt, sowie einen Eskalationskontakt bei Ihnen, der jederzeit erreichbar ist und den Vorfall sofort einordnen kann.
Je nach Umfang ein bis drei Tage vor Ort, meist verteilt auf mehrere Anläufe zu unterschiedlichen Tageszeiten – Schichtwechsel und Randzeiten sind oft aufschlussreicher als der normale Bürobetrieb.
Für die meisten Betriebe ist ein Abstand von zwölf bis achtzehn Monaten sinnvoll, zusätzlich nach größeren Veränderungen: neue Räume, ein Umbau, ein Wechsel des Sicherheitsdienstes oder eine neue Schließanlage. Der Grund ist weniger die Technik als die Gewöhnung – Regeln, die nach einem Bericht eingeführt wurden, verwässern im Alltag erfahrungsgemäß innerhalb eines Jahres.
Sie liegen verschlüsselt im def.Portal und sind nur für die von Ihnen freigeschalteten Personen sichtbar. Wir achten schon bei der Aufnahme darauf, keine Gesichter und keine personenbezogenen Inhalte festzuhalten, die für den Befund nicht nötig sind. Spätestens 14 Tage nach Missionsende werden sie gelöscht; wenn Sie die Belege für Versicherung oder Aktenlage behalten möchten, übergeben wir vorher ein verschlüsseltes Archiv.
Was oft dazugehört.
IT / Cyber Pentest
Von außen wie ein Fremder.
Wir greifen Ihre Systeme kontrolliert an: von außen wie ein Unbekannter, von innen wie ein Mitarbeiter, dessen Zugang bereits in falschen Händen ist.
Extern und intern · Web-Applikationen & APIs · Netzwerk · WLAN und Perimeter · Vorgehen nach OWASP und PTES · Bewertung nach CVSS · Black-, Grey- und White-Box
OSINT
Was ohnehin schon offenliegt.
Wir tragen zusammen, was über Ihr Unternehmen frei auffindbar ist, bevor es jemand anderer tut. Vollständig passiv – Ihre Systeme fassen wir dabei nicht an.
Leaks und Dark Web · Shodan & Censys · Google Dorking · vergessene Subdomains · Fußabdruck einzelner Mitarbeiter · Metadaten veröffentlichter Dateien · Marken- und Domain-Missbrauch
Security Awareness
Der Moment der Entscheidung.
Technik lässt sich patchen, Menschen nicht. Wir trainieren die Entscheidung im Moment des Angriffs – messbar, wiederholbar und ohne jemanden vorzuführen.
Phishing-Simulationen · Social Engineering und CEO-Fraud · Multi-Faktor-Authentifizierung · Clean-Desk-Regeln · für Firmen, Schulen ab der 5. Schulstufe und Familien
Läuft es gerade schief? Dann rufen Sie an, nicht später.
Eine Lösegeldforderung am Bildschirm, ein Postfach, das plötzlich weiterleitet, ein Zugang, den niemand angelegt hat: In den ersten Stunden entscheidet sich, wie teuer der Vorfall wird.
Damit Sie wissen, woran Sie sind: DEF.S3C betreibt kein 24/7-SOC und keine dauerhafte Überwachung. Wir leisten Erstreaktion und Aufarbeitung innerhalb vereinbarter Zeitfenster.