Sicherheit, die jemand überprüft hat — nicht nur behauptet. Erstgespräch vereinbaren
News | Kontakt |

Penetration Testing · physisch & digital · österreichweit Wir kommen rein, bevor es ein Angreifer tut.

Wir prüfen Gebäude, Netzwerk, öffentliche Spuren und die Menschen dazwischen – für Unternehmen, Behörden, Schulen und Familien in ganz Österreich.

Tür und LeitungPhysisch und digital im selben Auftrag

Nur mit AuftragRules of Engagement vor dem ersten Handgriff

IT-Haftpflicht versichertBerufshaftpflicht über exali

Ein AnsprechpartnerVom Erstgespräch bis zum Re-Test

Leistungen

Vier Leistungen. Ein Ansprechpartner.

Einzeln oder kombiniert – der Umfang richtet sich nach dem, was Sie schützen wollen.

01 · Physischer Pentest (Red Team)

Wir stehen im Serverraum.

Wir versuchen, in Ihr Gebäude zu kommen – so, wie es jemand mit schlechten Absichten täte. Beauftragt, schriftlich geregelt und mit Foto als Beleg.

Hinein, ohne eigenen Ausweis · Schlösser und Türen im Test · Zutrittskarten kopieren · Was danach im Gebäude erreichbar ist · Fotos und Video als Beleg · nur mit schriftlichem Auftrag
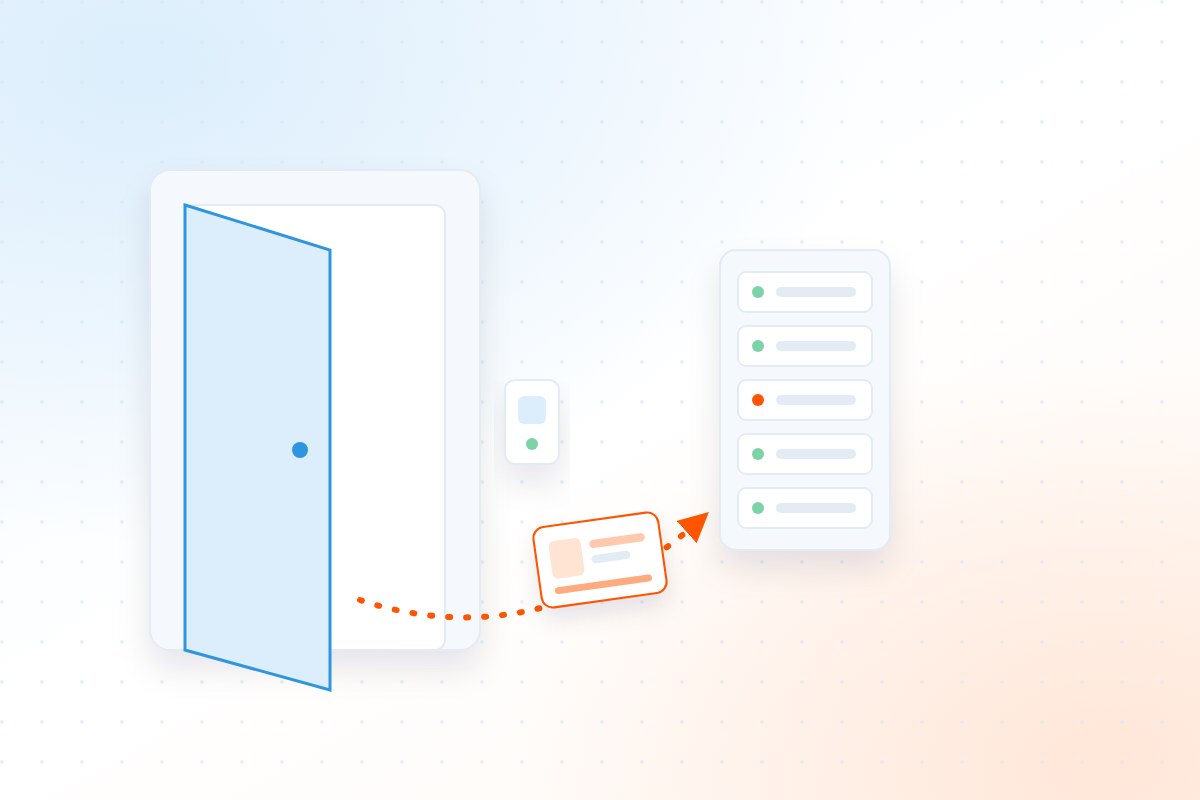
Symbolgrafik zur Leistung Physischer Pentest (Red Team)
02 · IT / Cyber Pentest

Von außen wie ein Fremder.

Wir prüfen Ihre Technik von außen wie ein Fremder und von innen wie jemand, der bereits hereingekommen ist. Sie erfahren, wie weit er käme.

Angriff von außen und von innen · Website, Online-Dienste und Apps · Firmennetz und WLAN · Einstufung nach einheitlicher Skala · Bericht in verständlicher Sprache

Symbolgrafik zur Leistung IT / Cyber Pentest
03 · OSINT

Was ohnehin schon offenliegt.

Wir tragen zusammen, was im Internet frei über Sie zu finden ist, bevor es jemand anderer tut. Ganz ohne Ihre Geräte anzufassen.

Was über Sie öffentlich auffindbar ist · Passwörter aus bekannten Datenlecks · vergessene Zugänge und alte Seiten · Spuren einzelner Personen · rein passiv – wir fassen nichts an

Symbolgrafik zur Leistung OSINT
04 · Security Awareness

Der Moment der Entscheidung.

Technik lässt sich reparieren, ein Moment der Unachtsamkeit nicht. Wir üben genau diesen Moment – an echten Beispielen und ohne jemanden vorzuführen.

Übungs-E-Mails, die echt wirken · Betrugsmaschen am Telefon erkennen · Zwei-Faktor richtig einrichten · Schulungen für Klassen, Teams und Familien · niemand wird bloßgestellt

Symbolgrafik zur Leistung Security Awareness

Kein Standardpaket. Umfang und Aufwand hängen vom Ziel ab — deshalb nennen wir keine Listenpreise, sondern rechnen nach Scope.

Zwei Angriffswege

Ein Angreifer nimmt den Weg mit dem geringsten Widerstand.

Die meisten Prüfungen sehen nur das Netzwerk. Wir prüfen auch, wie weit jemand mit Warnweste und Paket ins Gebäude kommt.

Zwei Angriffswege, ein Ziel Was wir prüfen — und was die meisten Prüfungen auslassen
Physischer WegPhysical Red Team
Parkplatz Empfang Bürotrakt Serverraum Ihre Daten
Digitaler WegIT / Cyber Pentest
Öffentliche Spur Perimeter Arbeitsplatz Domänen-Admin Ihre Daten
Die meisten Sicherheitsprüfungen decken nur die untere Zeile ab. Ein Angreifer nimmt die, die weniger Widerstand leistet.
Ablauf

Vom ersten Anruf bis zur Nachkontrolle.

SCHRITT 01

Erstgespräch

30 Minuten, kostenlos und unverbindlich. Sie erzählen, worum es geht. Wir sagen Ihnen ehrlich, ob wir überhaupt die Richtigen sind und woran Sie ungefähr sind.

SCHRITT 02

Was geprüft wird

Wir halten schriftlich fest, was wir uns ansehen dürfen und was ausdrücklich nicht. Dazu einen Termin und eine Nummer, unter der Sie uns jederzeit erreichen. Ohne Ihre Unterschrift fangen wir nicht an.

SCHRITT 03

Die Prüfung läuft

Wir arbeiten uns durch. Finden wir dabei etwas Dringendes, rufen wir sofort an – Sie warten nicht bis zum Schluss, um davon zu erfahren.

SCHRITT 04

Ergebnis und Nachkontrolle

Sie bekommen eine Liste in normaler Sprache: was wir gefunden haben, wie ernst es ist und was zu tun wäre – nach Dringlichkeit sortiert. Haben Sie es behoben, sehen wir noch einmal nach.

Bei jedem Auftrag dabei

Sie sehen jeden Fund, während wir noch prüfen.

Unser Kundenportal DEF.Intelligence zeigt Funde mit Beweis und Bewertung in Echtzeit – ohne Aufpreis. Am Ende steht trotzdem ein signierter Bericht.

def.Portal im Einsatz: Dashboard und Live-Meldungen eines Demo-Mandats am Bildschirm und am Handy

DEF.S3C in Zahlen:
Zwei Angriffswege, ein Ansprechpartner, ein Portal

4Leistungen - Gebäude, Netzwerk, öffentliche Spuren und Menschen
2Angriffswege im selben Auftrag: physisch und digital
1Ansprechpartner vom Erstgespräch bis zum Re-Test
14Tage bis Ihre Daten automatisch gelöscht sind
Häufige Fragen

Gut zu wissen, bevor wir reden.

Ja – wenn er schriftlich beauftragt ist. Wir beginnen erst, wenn ein unterschriebener Auftrag (Letter of Authorisation) und die Rules of Engagement vorliegen. Darin steht, was wir prüfen dürfen, was ausdrücklich nicht und wen wir jederzeit erreichen.

Das hängt vom Ziel ab: ein Standort oder fünf, eine Web-App oder das ganze Netz. Deshalb gibt es keine Listenpreise. Nach dem kostenlosen Erstgespräch bekommen Sie ein Angebot mit festem Umfang – ohne versteckte Positionen.

Beim physischen Pentest prüfen wir, ob jemand ins Gebäude, in den Serverraum oder an einen Arbeitsplatz kommt – über Türen, Schlösser, Zutrittskarten und Menschen. Beim IT-Pentest geht es um Netzwerk, Web-Anwendungen, Cloud und WLAN. Beides im selben Auftrag zeigt, wie ein Angreifer die Wege kombiniert.

Sofort. Jeder Fund erscheint in dem Moment im def.Portal, in dem wir ihn anlegen – mit Schweregrad und Beweis. Bei kritischen Funden rufen wir zusätzlich an, damit Sie nicht erst den Bericht abwarten müssen.

Ja. DEF.S3C hat eine IT-Berufshaftpflicht über exali. Das Siegel in der Fußzeile führt zum Nachweis.

Nein. Unser Sitz ist in Graz, wir prüfen österreichweit – vor Ort für physische Prüfungen, aus der Ferne für Netzwerk, Web und OSINT.

Erstgespräch

Wissen, wo Sie stehen – bevor es jemand anderes herausfindet.

30 Minuten, kostenlos und unverbindlich. Sie erzählen, worum es geht, wir sagen ehrlich, ob wir die Richtigen sind und was es ungefähr kostet.

Newsletter

Was uns bei Prüfungen begegnet, bevor es Ihnen begegnet.

Kein Produktnewsletter. Wir schreiben über Angriffswege, die bei österreichischen Betrieben, Behörden und Schulen tatsächlich funktioniert haben - und was dagegen hilft.

  • Etwa einmal im Monat, nicht jede Woche
  • Konkrete Angriffswege aus echten Prüfungen
  • Kein Zählpixel, keine Weitergabe an Werbetreibende
  • Abmeldung mit einem Klick in jeder E-Mail

Etwa einmal monatlich. Double-Opt-in, kein Zählpixel, keine Weitergabe an Werbetreibende. Abmeldung mit einem Klick.