DEF.S3C: We get in before an attacker does.
Two paths lead into your organisation — the door and the wire. We take both, under one engagement, and you watch every finding live while the test is still running.
30 minutes. Free. No obligation.
Most security assessments only cover the bottom row. An attacker takes whichever path offers less resistance.
DEF.S3C in Zahlen:
Zwei Angriffswege, ein Ansprechpartner, ein Portal
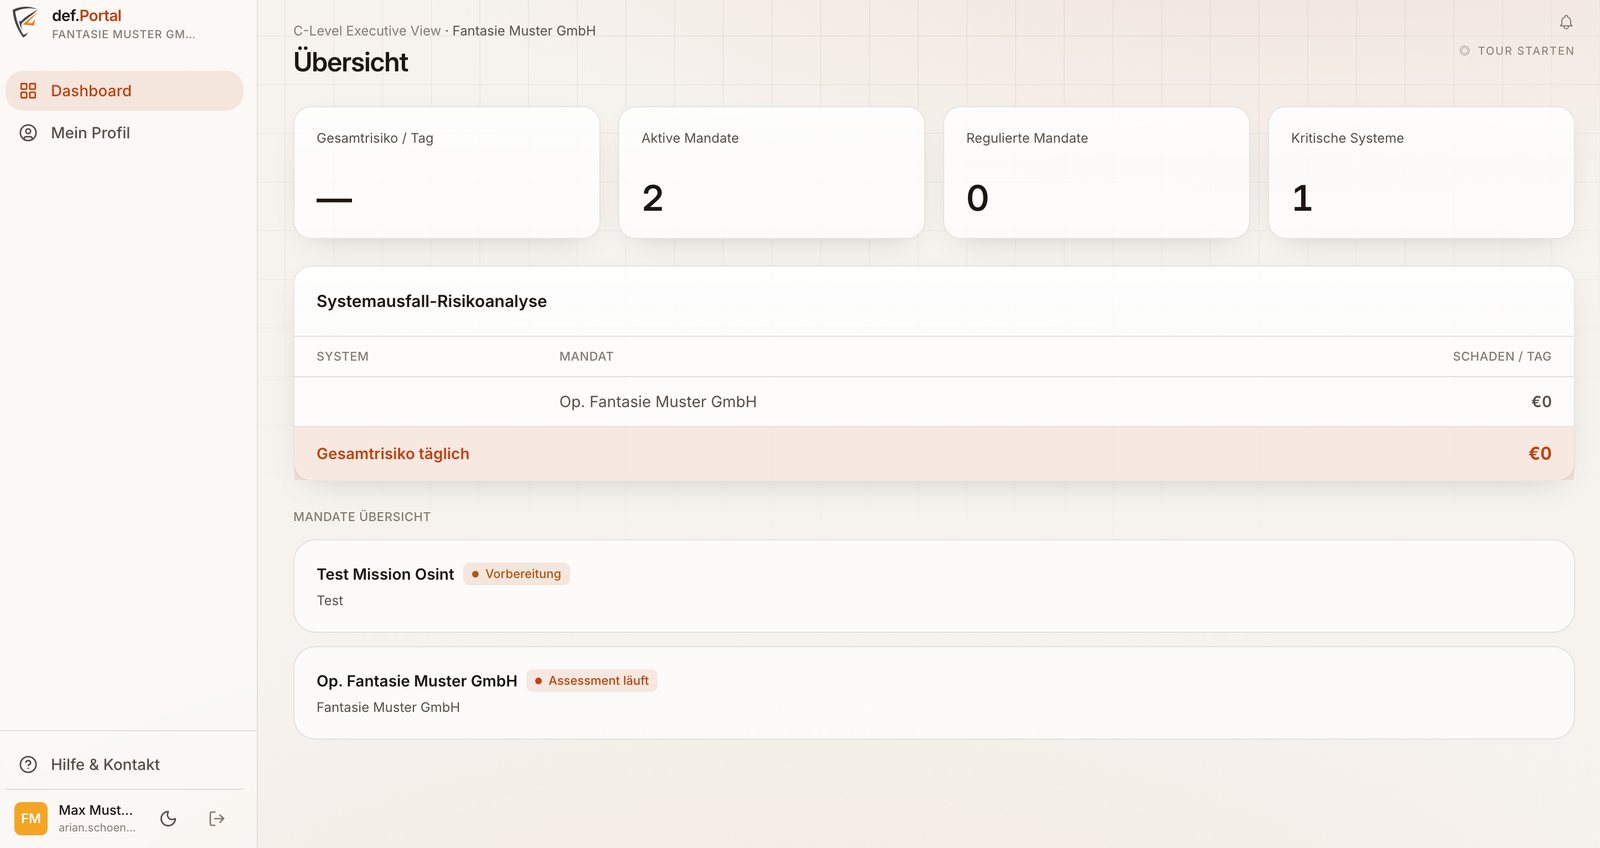
You don't wait for the report. You read it as it happens.
A test report that arrives as a PDF four weeks later is a history lesson. Our portal shows every finding the moment it happens.
- Real-time findings instead of a final report
- Photo, video and scan output on every finding
- CVSS scoring instead of a plain list
- Open until verified — including re-test
What are you looking for?
A school needs something different from a company, and a family something different again. Pick your area – each has its own dedicated services.
Six services. One point of contact.
An attacker doesn't take the path you prepared for — they take the one with the least resistance.
Physical Pentest (Red Team)
Wir stehen im Serverraum.
Wir versuchen, in Ihr Gebäude zu kommen – so, wie es jemand mit schlechten Absichten täte. Beauftragt, schriftlich geregelt und mit Foto als Beleg.
Hinein, ohne eigenen Ausweis · Schlösser und Türen im Test · Zutrittskarten kopieren · Was danach im Gebäude erreichbar ist · Fotos und Video als Beleg · nur mit schriftlichem Auftrag
IT / Cyber Pentest
Von außen wie ein Fremder.
Wir prüfen Ihre Technik von außen wie ein Fremder und von innen wie jemand, der bereits hereingekommen ist. Sie erfahren, wie weit er käme.
Angriff von außen und von innen · Website, Online-Dienste und Apps · Firmennetz und WLAN · Einstufung nach einheitlicher Skala · Bericht in verständlicher Sprache
OSINT
Was ohnehin schon offenliegt.
Wir tragen zusammen, was im Internet frei über Sie zu finden ist, bevor es jemand anderer tut. Ganz ohne Ihre Geräte anzufassen.
Was über Sie öffentlich auffindbar ist · Passwörter aus bekannten Datenlecks · vergessene Zugänge und alte Seiten · Spuren einzelner Personen · rein passiv – wir fassen nichts an
Security Awareness
Der Moment der Entscheidung.
Technik lässt sich reparieren, ein Moment der Unachtsamkeit nicht. Wir üben genau diesen Moment – an echten Beispielen und ohne jemanden vorzuführen.
Übungs-E-Mails, die echt wirken · Betrugsmaschen am Telefon erkennen · Zwei-Faktor richtig einrichten · Schulungen für Klassen, Teams und Familien · niemand wird bloßgestellt
IT Incident Response
Die erste Stunde zählt.
Wenn es passiert ist, zählt die erste Stunde. Wir gehen ans Telefon, stoppen die Ausbreitung, sichern Beweise und bringen Sie wieder zum Arbeiten.
Hilfe ab dem ersten Anruf · Schaden eingrenzen · Beweise sichern, bevor sie weg sind · Plan für den Wiederanlauf · keine Rund-um-die-Uhr-Bereitschaft
IT Services
Wenn die Technik streikt.
Der Rechner fährt nicht mehr hoch, das Handy ist voll, das Kassensystem hängt, die Website ist von 2014. Wir kommen, bringen es zum Laufen und richten es so ein, dass es auch sicher ist. Für Privatpersonen, Schulen, Einzelunternehmen, Vereine und kleine Betriebe.
Soforthilfe, wenn nichts mehr geht · Windows und Mac neu aufsetzen · Daten retten und übernehmen · iPhone, Android und Tablet · Microsoft 365 einrichten · Websites auf Anfrage
No standard package. Scope and effort depend on the target — so we don't quote list prices, we scope the work.
Same craft. Different scale.
An attacker doesn't distinguish between a company, an authority, a school and a family — only between hard and easy targets.
Companies & SMEs
Vom vollständigen Red-Team-Einsatz bis zum gehärteten Microsoft-365-Zugang. Sie bekommen Nachweise, die vor Auditor, Versicherung und Kunden bestehen – und Maßnahmen, mit denen Ihre IT tatsächlich weiterarbeiten kann.
Public Authorities
Gemeinden, Landeseinrichtungen und öffentliche Betriebe arbeiten unter anderen Vorzeichen als ein Unternehmen: Vergaberecht, Amtsverschwiegenheit, Meldepflichten und eine Dokumentation, die Jahre später noch nachvollziehbar sein muss. Darauf ist unser Vorgehen ausgelegt.
Schools & Education
An Schulen treffen drei Dinge aufeinander, die es anderswo selten gemeinsam gibt: neugierige Nutzer mit viel Zeit, knappe Budgets und besonders schutzwürdige Daten von Minderjährigen. Deshalb arbeiten wir hier anders.
Individuals & Families
Privatpersonen brauchen keinen Pentest. Sie brauchen eine ehrliche Antwort auf drei Fragen: Stehen meine Daten schon irgendwo? Kommt jemand an meine Konten? Und wie erkenne ich den nächsten Betrugsversuch?
From the first call to the follow-up check.
SCHRITT 01
Erstgespräch
30 Minuten, kostenlos und unverbindlich. Sie erzählen, worum es geht. Wir sagen Ihnen ehrlich, ob wir überhaupt die Richtigen sind und woran Sie ungefähr sind.
SCHRITT 02
Was geprüft wird
Wir halten schriftlich fest, was wir uns ansehen dürfen und was ausdrücklich nicht. Dazu einen Termin und eine Nummer, unter der Sie uns jederzeit erreichen. Ohne Ihre Unterschrift fangen wir nicht an.
SCHRITT 03
Die Prüfung läuft
Wir arbeiten uns durch. Finden wir dabei etwas Dringendes, rufen wir sofort an – Sie warten nicht bis zum Schluss, um davon zu erfahren.
SCHRITT 04
Ergebnis und Nachkontrolle
Sie bekommen eine Liste in normaler Sprache: was wir gefunden haben, wie ernst es ist und was zu tun wäre – nach Dringlichkeit sortiert. Haben Sie es behoben, sehen wir noch einmal nach.
Läuft es gerade schief? Dann rufen Sie an, nicht später.
Eine Lösegeldforderung am Bildschirm, ein Postfach, das plötzlich weiterleitet, ein Zugang, den niemand angelegt hat: In den ersten Stunden entscheidet sich, wie teuer der Vorfall wird.
Damit Sie wissen, woran Sie sind: DEF.S3C betreibt kein 24/7-SOC und keine dauerhafte Überwachung. Wir leisten Erstreaktion und Aufarbeitung innerhalb vereinbarter Zeitfenster.
Was uns bei Prüfungen begegnet, bevor es Ihnen begegnet.
Kein Produktnewsletter. Wir schreiben über Angriffswege, die bei österreichischen Betrieben, Behörden und Schulen tatsächlich funktioniert haben – und was dagegen hilft.
- Etwa einmal im Monat, nicht jede Woche
- Konkrete Angriffswege aus echten Prüfungen
- Kein Zählpixel, keine Weitergabe an Werbetreibende
- Abmeldung mit einem Klick in jeder E-Mail
DEF