
Für Unternehmen Red-Team-Einsatz
Gebäude und Netzwerk in einem Auftrag: Wir versuchen hineinzukommen – physisch wie digital – und dokumentieren jeden Schritt.
- Für wenBetriebe mit schützenswerten Werten vor Ort: Produktion, Labor, Serverraum, Archiv.
- Die KernfrageNicht ob jemand hineinkommt, sondern wie weit er kommt, bevor jemand nachfragt.
- Was Sie danach habenFotobelegte Funde und eine Antwort auf die Frage, welche Kontrolle im Alltag wirklich greift.
Red-Team-Einsatz
- Aufklärung über öffentlich verfügbare Quellen im Vorfeld
- Zutrittsversuche über mehrere Wege und zu unterschiedlichen Tageszeiten
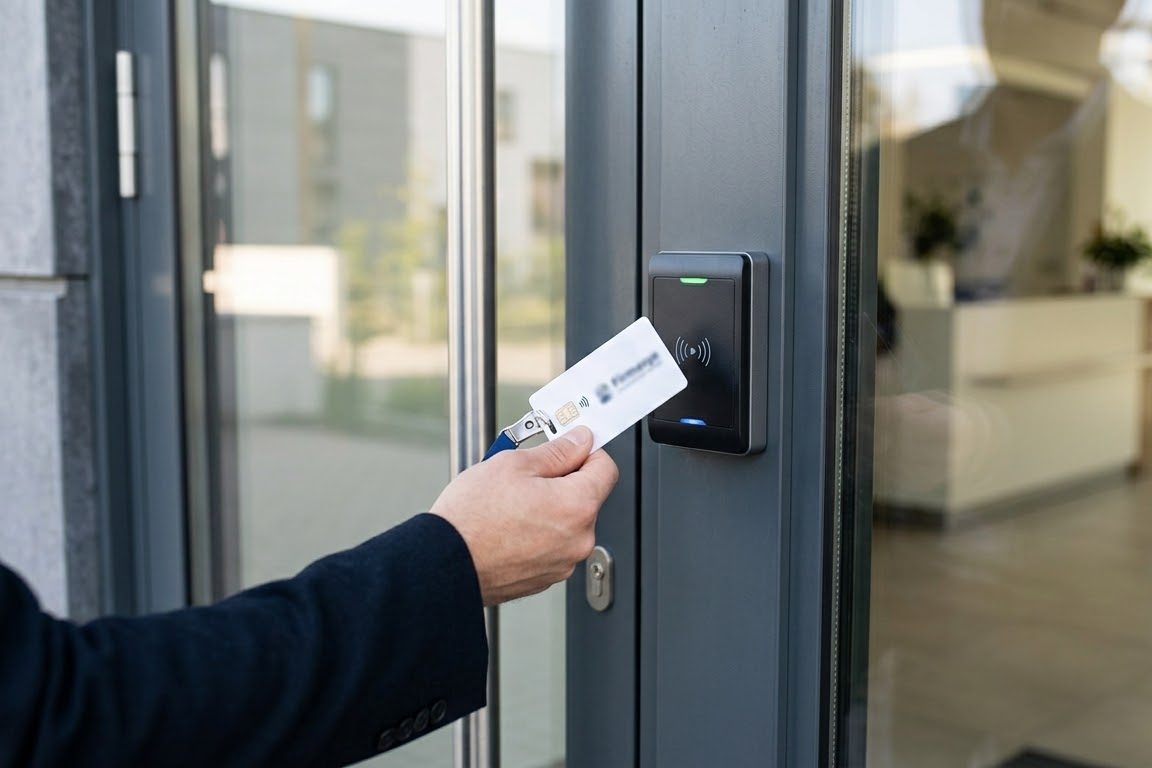
- Prüfung der Zutrittskarten auf Kopierbarkeit
- Rogue Device im Netz: bemerkt Ihre Überwachung ein fremdes Gerät?
- Anschließender interner Test ab dem erreichten Zugang
Wie das konkret abläuft.
Aufklärung
Gebäudestruktur, Schichtwechsel, Lieferanten, Ausweisdesign – alles aus öffentlich zugänglichen Quellen.
Zutritt
Mehrere Wege parallel: Haupteingang, Anlieferung, Tiefgarage. Jeder Versuch wird protokolliert, auch die gescheiterten.
Tiefe
Was ist ab dem ersten Raum erreichbar – Netzwerkdose, Serverraum, unbeaufsichtigter Arbeitsplatz?
Abschluss
Gemeinsame Besprechung mit Fotostrecke. Erfahrungsgemäß der wirksamste Teil des gesamten Projekts.
Wir versuchen, in Ihr Gebäude zu kommen – so, wie es jemand mit schlechten Absichten täte. Nicht heimlich hinter Ihrem Rücken, sondern beauftragt und schriftlich geregelt. Am Ende wissen Sie, wie weit jemand kommt und ab wo ihn etwas aufhält.
Einfach hinter jemandem hergehen, der die Tür aufhält. Kein Trick, keine Technik – schlicht Höflichkeit, die gegen Sie arbeitet. Der häufigste Weg in ein Gebäude.
Viele Zutrittskarten senden ihre Kennung unverschlüsselt. Ein Lesegerät in einer Tasche genügt, um sie im Vorbeigehen mitzulesen und auf eine leere Karte zu schreiben. Die betroffene Person merkt nichts.
Ein unauffälliges Gerät, das wir an eine Netzwerkdose hängen. Es baut eine Verbindung nach außen auf. Damit beantworten wir eine Frage, die sonst Theorie bleibt: Fällt Ihrer IT ein fremdes Gerät im Netz überhaupt auf?
Was drin ist - und was ausdrücklich nicht.
Typischer Umfang
Ein Standort, ein bis drei Zutrittsversuche, anschließender interner Test.
Dauer
Drei bis fünf Tage, verteilt auf mehrere Termine.
Voraussetzung
Schriftliche Beauftragung, unterzeichnete Rules of Engagement und eine jederzeit erreichbare Eskalationskontaktperson.
Nicht enthalten
Kein Einbruch im strafrechtlichen Sinn: Wir beschädigen nichts und betreten keine ausgeschlossenen Bereiche.
Ein Red-Team-Einsatz ist eine Stichprobe, kein Vollständigkeitsnachweis. Er zeigt, dass ein Weg hinein existiert – nicht, dass es der einzige ist.
Was vorher gefragt wird.
Nur ein kleiner, von Ihnen benannter Kreis. Der Test prüft den realen Alltag, und der lässt sich nicht prüfen, wenn alle vorbereitet sind. Ausgewertet wird ausschließlich anonym – niemand wird namentlich genannt.
Dann ist der Test an dieser Stelle erfolgreich beendet und wir dokumentieren, was funktioniert hat. Abgewehrte Versuche sind wertvolle Ergebnisse, keine Fehlschläge.
Kommt darauf an, was bei Ihnen steht. Wer Kundendaten, Konstruktionsunterlagen oder eine Produktionssteuerung im Haus hat, ist ein lohnendes Ziel – unabhängig von der Mitarbeiterzahl.
Weitere Angebote für Sie.
Sicherheits-Basischeck
Der Einstieg für Betriebe, die noch nie geprüft wurden: Wir schauen von außen auf Ihr Unternehmen und sagen Ihnen in verständlicher Sprache, wo Sie stehen.
Red-Team-Einsatz
Gebäude und Netzwerk in einem Auftrag: Wir versuchen hineinzukommen – physisch wie digital – und dokumentieren jeden Schritt.
Phishing-Simulation & Schulung
Eine realistische Simulation, danach eine kurze Schulung an den echten Fällen aus Ihrem Haus – und eine zweite Messung, die zeigt, ob es gewirkt hat.
Zutritt, Kasse und Kundendaten prüfen
Für Studios mit Zutritt außerhalb der Betreuungszeiten, Praxen, Werkstätten und Lokale: Wir sehen uns an, wohin Menschen tatsächlich kommen — und was dort steht.
Was uns bei Prüfungen begegnet, bevor es Ihnen begegnet.
Kein Produktnewsletter. Wir schreiben über Angriffswege, die bei österreichischen Betrieben, Behörden und Schulen tatsächlich funktioniert haben - und was dagegen hilft.
- Etwa einmal im Monat, nicht jede Woche
- Konkrete Angriffswege aus echten Prüfungen
- Kein Zählpixel, keine Weitergabe an Werbetreibende
- Abmeldung mit einem Klick in jeder E-Mail