
DEF.Intelligence Ihr Pentest — in Echtzeit sichtbar.
DEF.Intelligence ist die Plattform hinter jedem Einsatz, ihr Herzstück ist das def.Portal. Sie warten nicht wochenlang auf ein PDF, sondern sehen jedes Finding in dem Moment, in dem wir es entdecken. Bewerten, kommentieren, einen Re-Test anstoßen — alles, während der Test noch läuft.

DEF.Intelligence in zwei Minuten.
Wie ein klassischer Pentest abläuft – und warum wir es anders machen: Zugang zum Portal, Funde in Echtzeit, Risiko bewusst akzeptieren, Zertifikat und Report, automatische Löschung.
Alles über die Plattform- Was es istDie Plattform, über die jeder unserer Einsätze läuft. Sie sehen Ihre Prüfung live mitlaufen statt als Blackbox.
- Was es ändertKritische Lücken stehen nicht mehr tagelang offen, obwohl sie längst gefunden sind. Sie reagieren, während wir noch testen.
- Was es kostetNichts extra. DEF.Intelligence ist bei jedem Einsatz dabei und wird nicht gesondert verrechnet.
Ein Pentest sollte kein wochenlanges Rätselraten sein.
Der übliche Ablauf ist eine Blackbox: Auftrag rausgeschickt, dann Funkstille, irgendwann kommt ein PDF. In der Zwischenzeit stehen kritische Lücken tagelang offen, obwohl sie längst gefunden sind. Und ein Re-Test wird zur E-Mail-Odyssee. Genau das wollten wir nicht mehr.
Klassischer Pentest
So läuft es bei den meisten Anbietern.
- –Wochenlange Funkstille bis zum Abschlussbericht
- –Kritische Findings erst im finalen PDF sichtbar
- –Beweise am Ende gebündelt und unübersichtlich
- –Re-Test und Rückfragen nur per E-Mail
Mit DEF.Intelligence
So läuft es bei jedem unserer Einsätze.
- ✓Jedes Finding erscheint live im def.Portal
- ✓Kritisches sofort sehen — und sofort reagieren
- ✓Beweisfoto, Video und Scan direkt am Finding
- ✓Re-Test auf Knopfdruck, Status jederzeit einsehbar
Entdeckt, sichtbar, behoben, gegengeprüft.
Im def.Portal ist ein Finding kein toter Eintrag in einem PDF, sondern ein Vorgang, den Sie selbst mitsteuern — von der Entdeckung bis zu dem Moment, in dem die Behebung bestätigt ist.
Entdeckt
Jede Schwachstelle legen wir sofort an, mit Schweregrad nach CVSS und angehängtem Beweis — Foto, Video oder Scan. Nichts wandert in eine Liste, die erst am Projektende ausgewertet wird.
Live sichtbar
Sie sehen das Finding im selben Moment. Priorisieren, intern weitergeben, reagieren — und das, während der Test noch läuft. Bei kritischen Funden melden wir uns zusätzlich telefonisch.
Behoben & kommentiert
Rückfragen stellen Sie direkt am Finding, nicht in einem E-Mail-Verlauf, den später niemand mehr zuordnen kann. Sobald etwas behoben ist, markieren Sie es einfach.
Re-Test bestätigt
Ein Klick genügt für den Re-Test. Wir prüfen die Behebung nach und setzen den neuen Status im Portal. Erst dann gilt ein Finding als geschlossen.
Die Rohdaten liefern im Feld ein paar kompakte, abgesicherte Sensoren. Die sind nur Mittel zum Zweck — die eigentliche Arbeit passiert dort, wo alles zusammenläuft: im def.Portal.
Findings erscheinen live — nicht erst im Bericht.
So sieht eine laufende Mission aus: Zeitstempel, Fund, Schweregrad und der zugehörige Nachweis. Der Serverraum um 14:02, der geklonte Badge um 14:05 — Sie müssen nicht auf den Abschluss warten, um die Tür abzusperren.
Schematische Darstellung mit erfundenen Befunden. Die echten Ansichten stehen weiter unten.
So sieht das def.Portal wirklich aus.
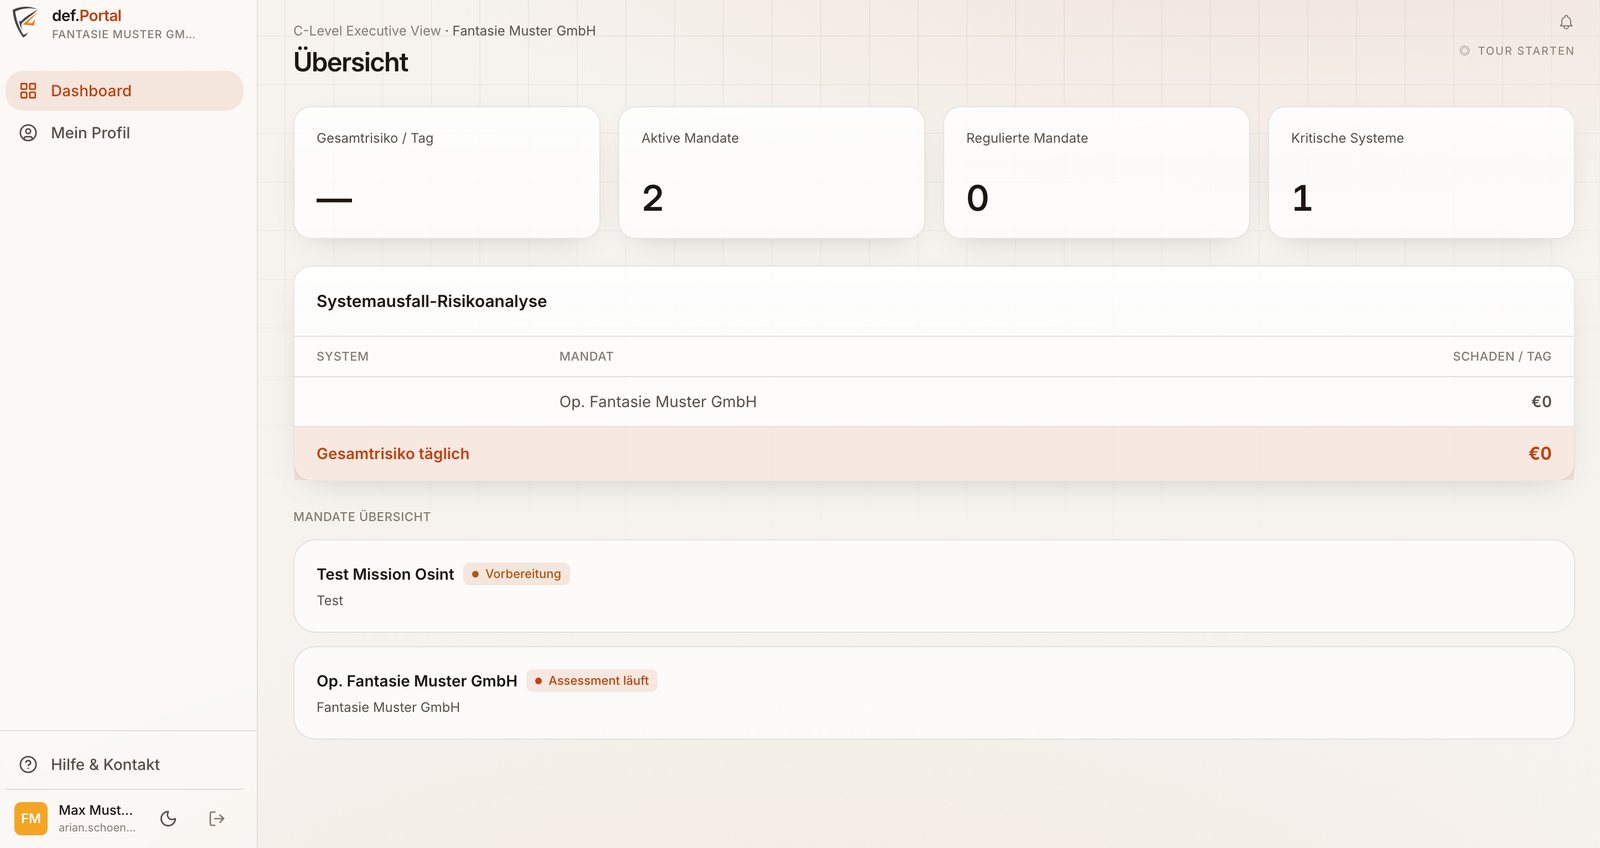
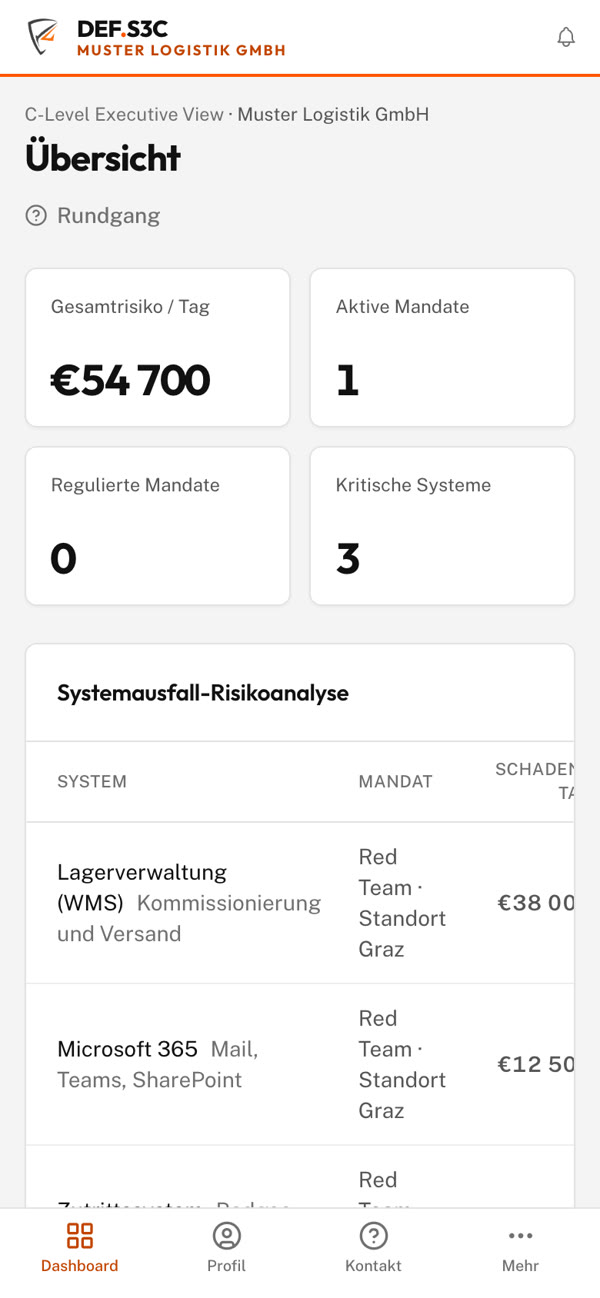
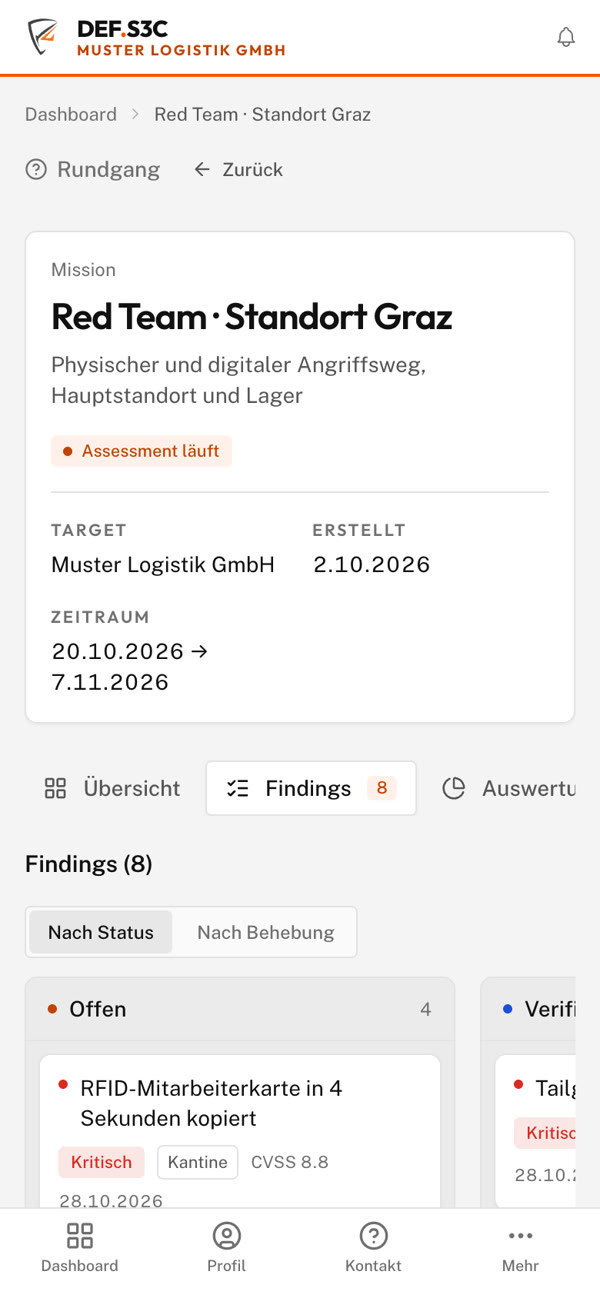
Keine Produktanimation und kein Mockup: Das sind Bildschirmaufnahmen aus der laufenden Plattform, am Bildschirm und am Handy. Gezeigt wird ein Demo-Mandat mit erfundener Firma und erfundenen Befunden — echte Kundendaten verlassen das Portal nicht.
Dashboard: alle Mandate auf einen Blick
Die Einstiegsseite fasst zusammen, was für die Geschäftsführung zählt: wie viele Prüfungen gerade laufen, wie viele davon einer Regulierung unterliegen und wie viele kritische Systeme betroffen sind. Die Systemausfall-Risikoanalyse rechnet das in einen Betrag pro Tag um — was es kostet, wenn ein betroffenes System steht.
Findings-Board statt Fundliste
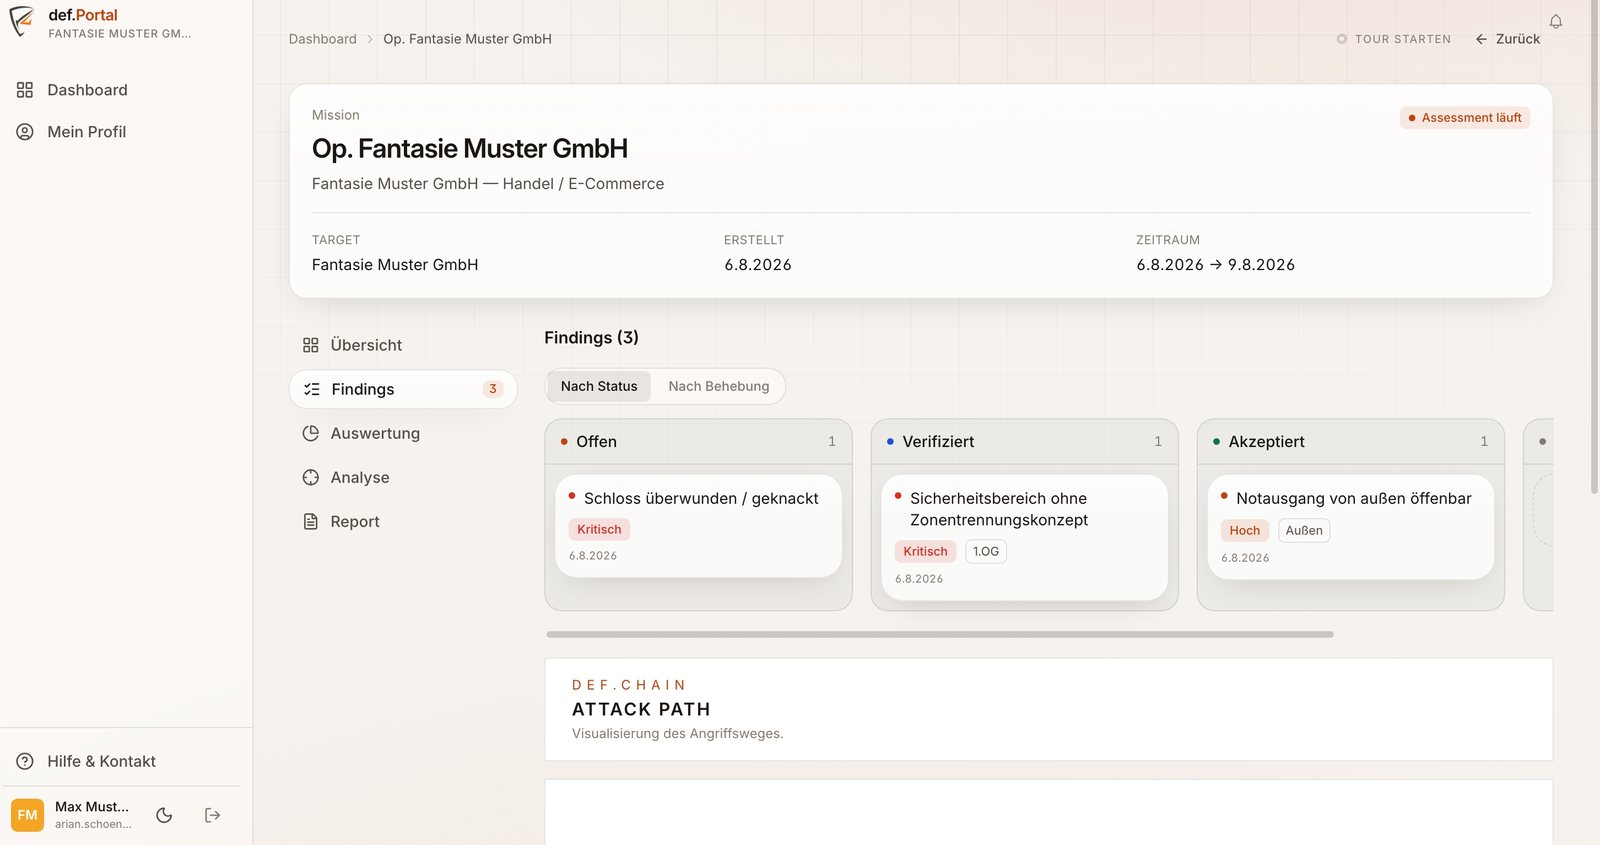
Die Befunde stehen in Spalten — wahlweise nach Bearbeitungsstatus (offen, verifiziert, akzeptiert) oder nach Behebungsfortschritt. Jede Karte trägt Schweregrad, CVSS-Wert und bei physischen Prüfungen den Ort, etwa „EG · Rampe 2". Darunter zeigt def.CHAIN den Angriffsweg als Kette, nicht als Liste.
Auswertung für Entscheider
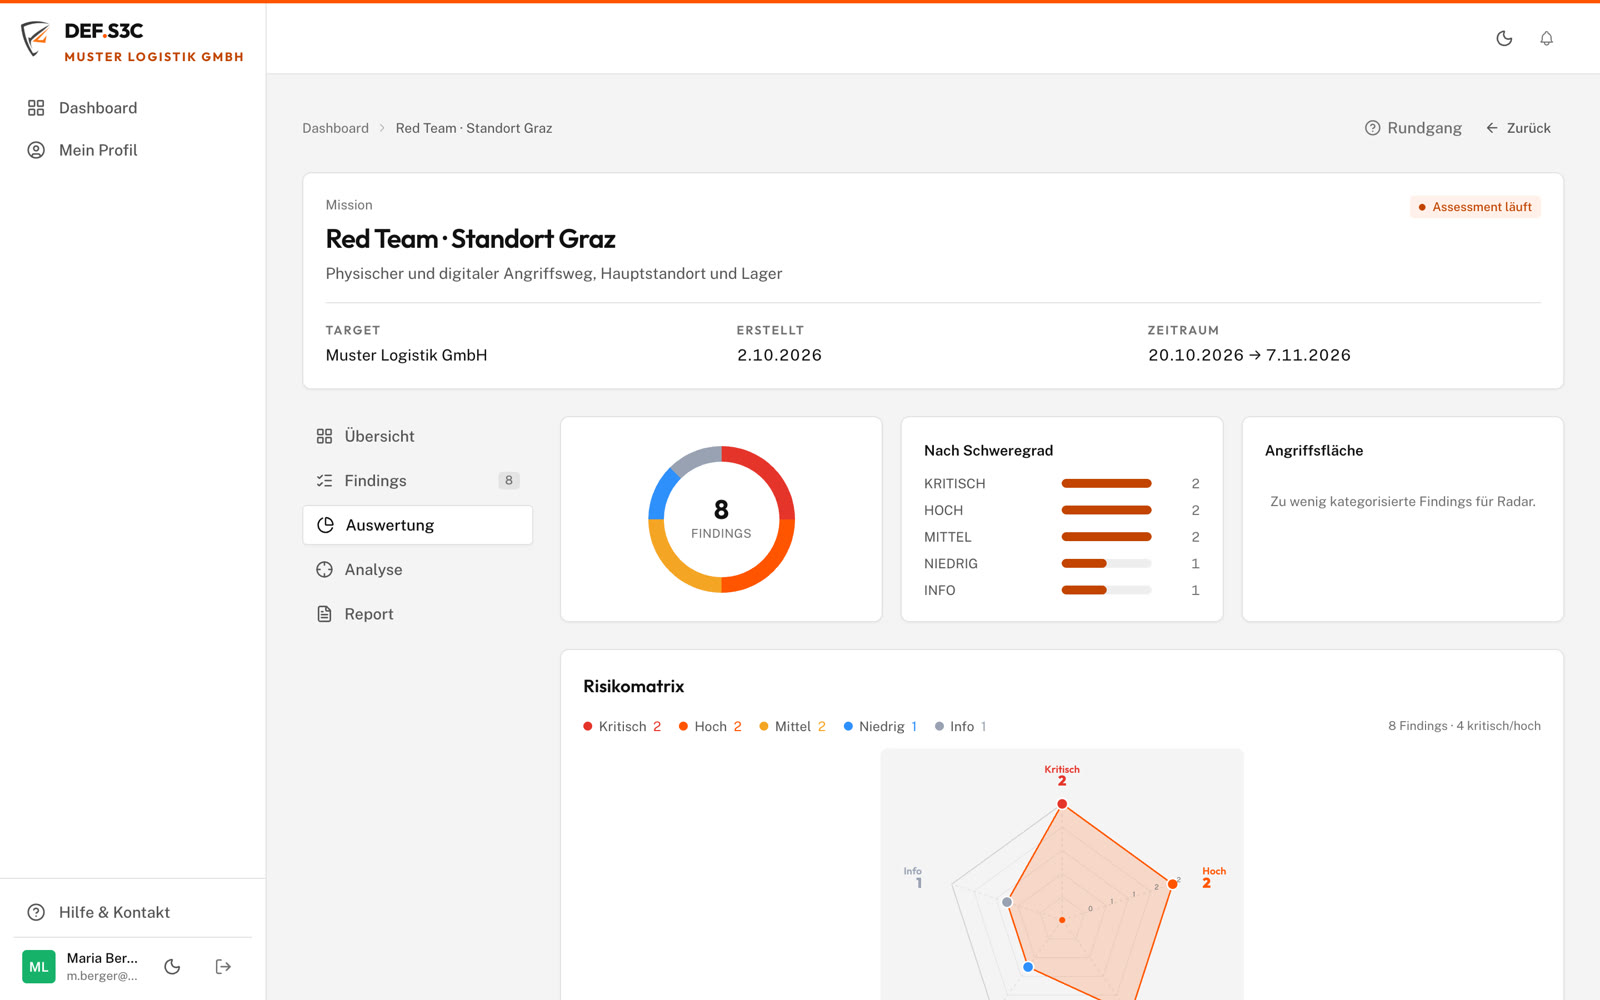
Die Auswertung zeigt die Verteilung nach Schweregrad, die Angriffsfläche und eine Risikomatrix aus Eintrittswahrscheinlichkeit und Auswirkung. Damit lässt sich in einer Besprechung klären, was zuerst behoben wird — ohne dass jemand den technischen Teil lesen muss.
Auftragsrahmen, Roadmap und jedes Finding im Detail
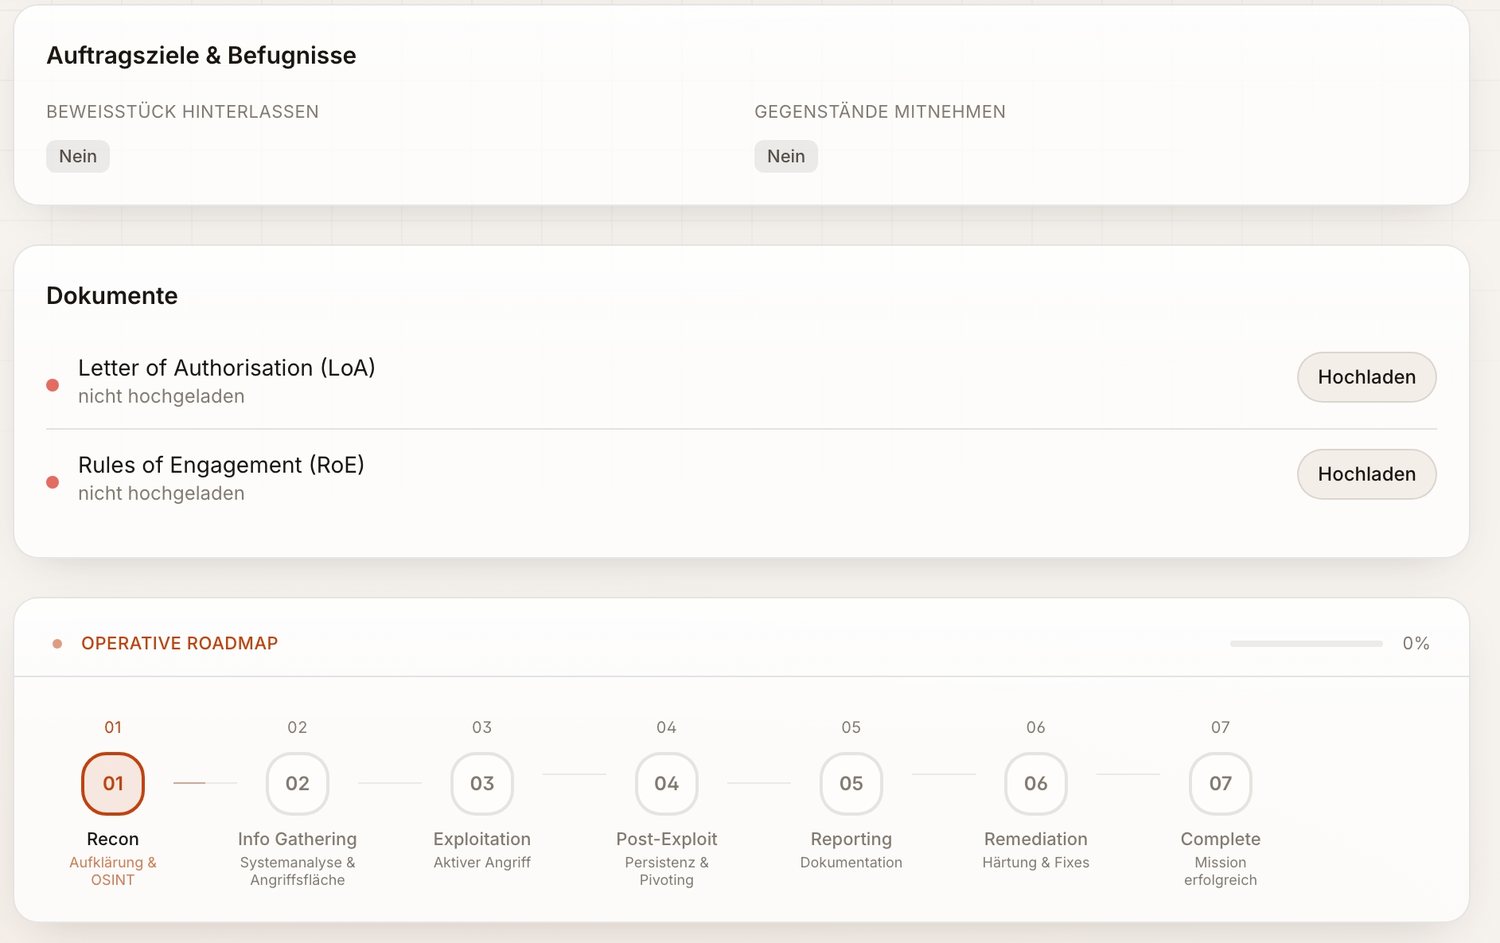
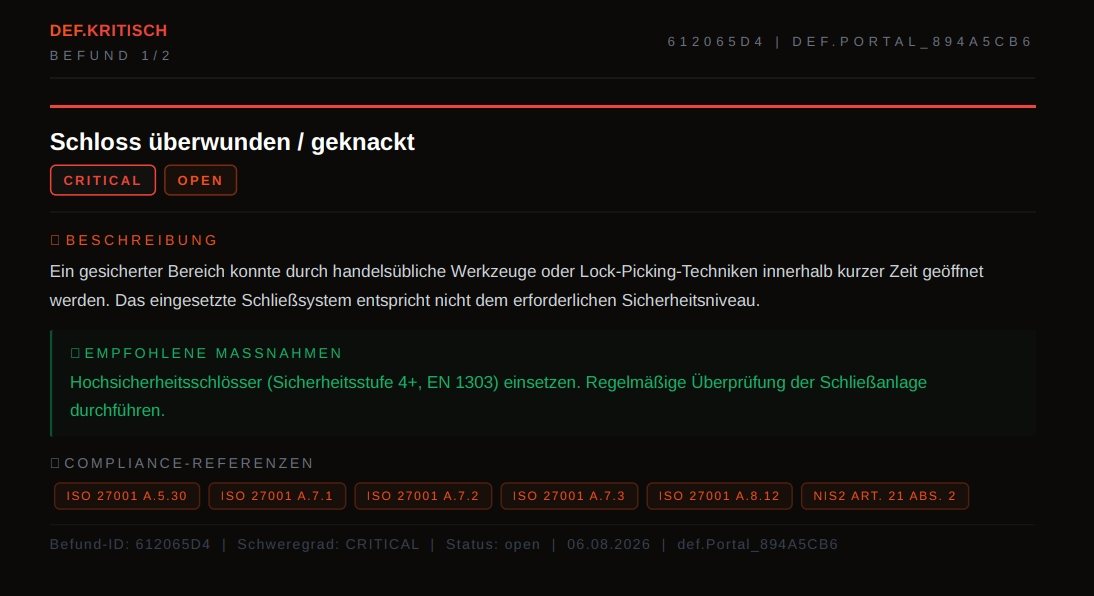
Letter of Authorisation und Rules of Engagement liegen als Dokumente im Portal. Die operative Roadmap zeigt in sieben Schritten, wo die Prüfung steht. Hinter jedem Befund stehen Beschreibung, Beweismittel, ein konkreter Lösungsansatz mit Normbezug, die Zuordnung zu ISO 27001 und NIS2 sowie der Behebungsstatus von „Offen" bis „Verifiziert".
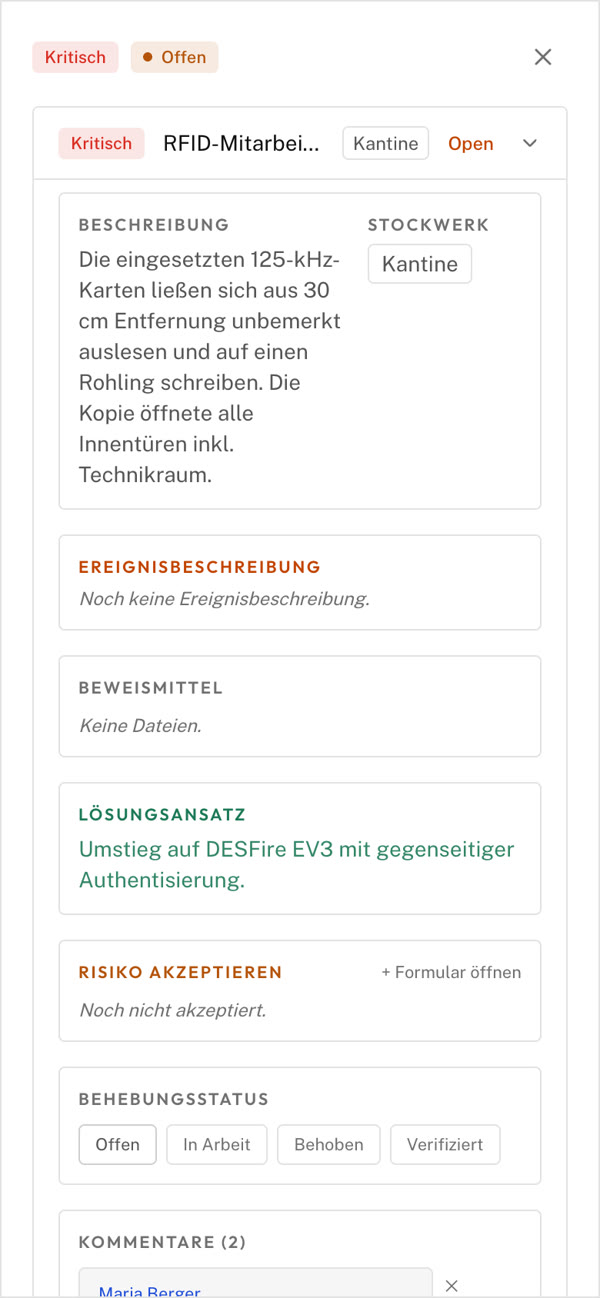
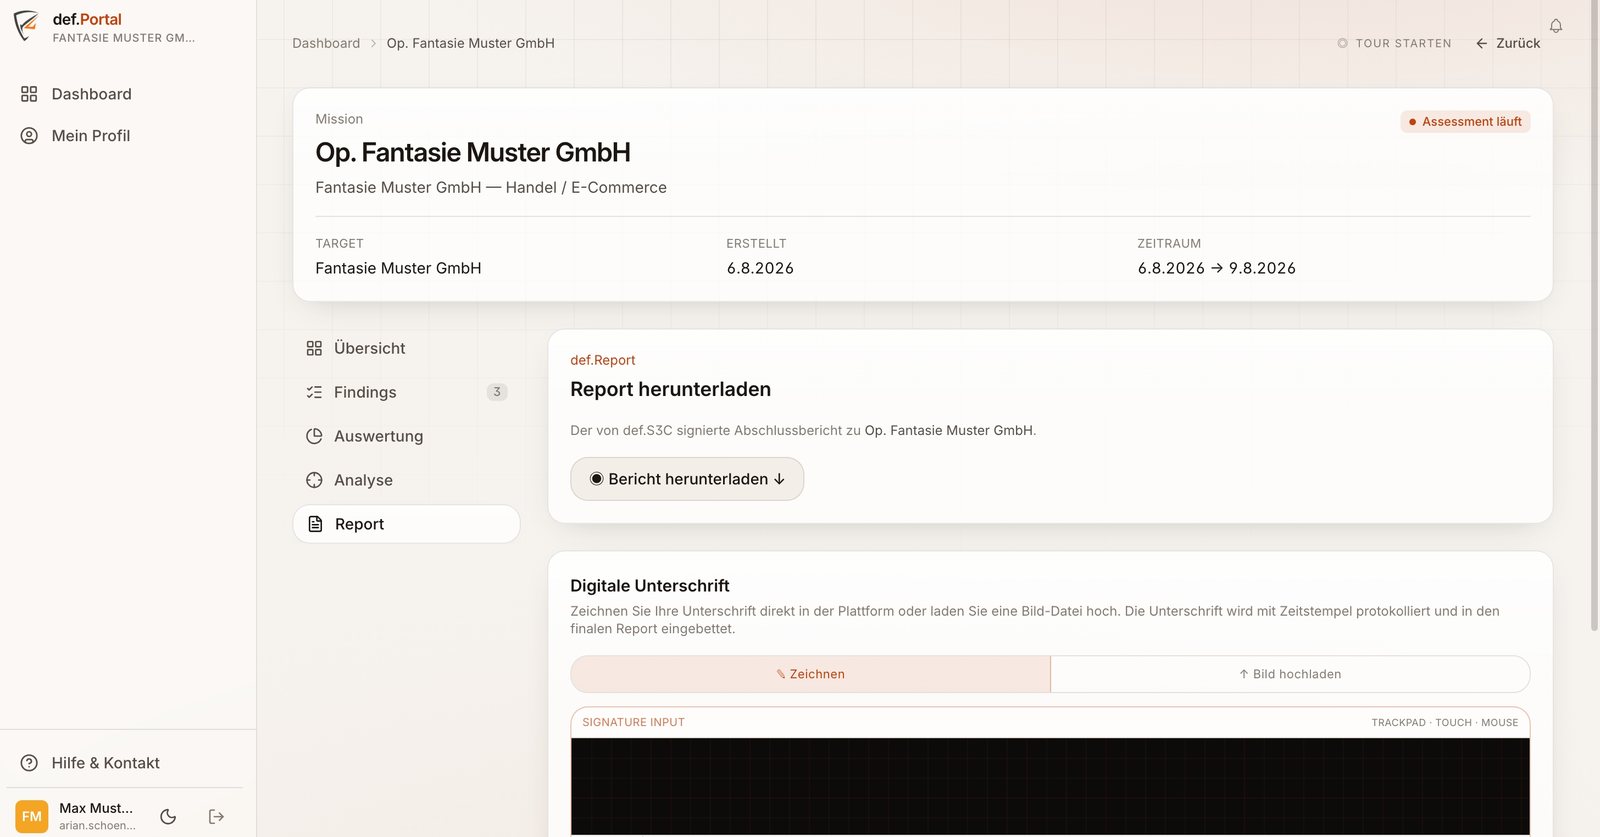
Hinweis zu diesen Aufnahmen: Das gezeigte Mandat „Muster Logistik GmbH" ist ein Demo-Datensatz. Firma, Personen, Befunde, Zeiträume und Kennzahlen sind erfunden. Aufnahmen aus echten Einsätzen veröffentlichen wir nicht — sie unterliegen der Verschwiegenheit aus den Rules of Engagement.
Am Ende steht trotzdem ein Bericht — nur ein besserer.
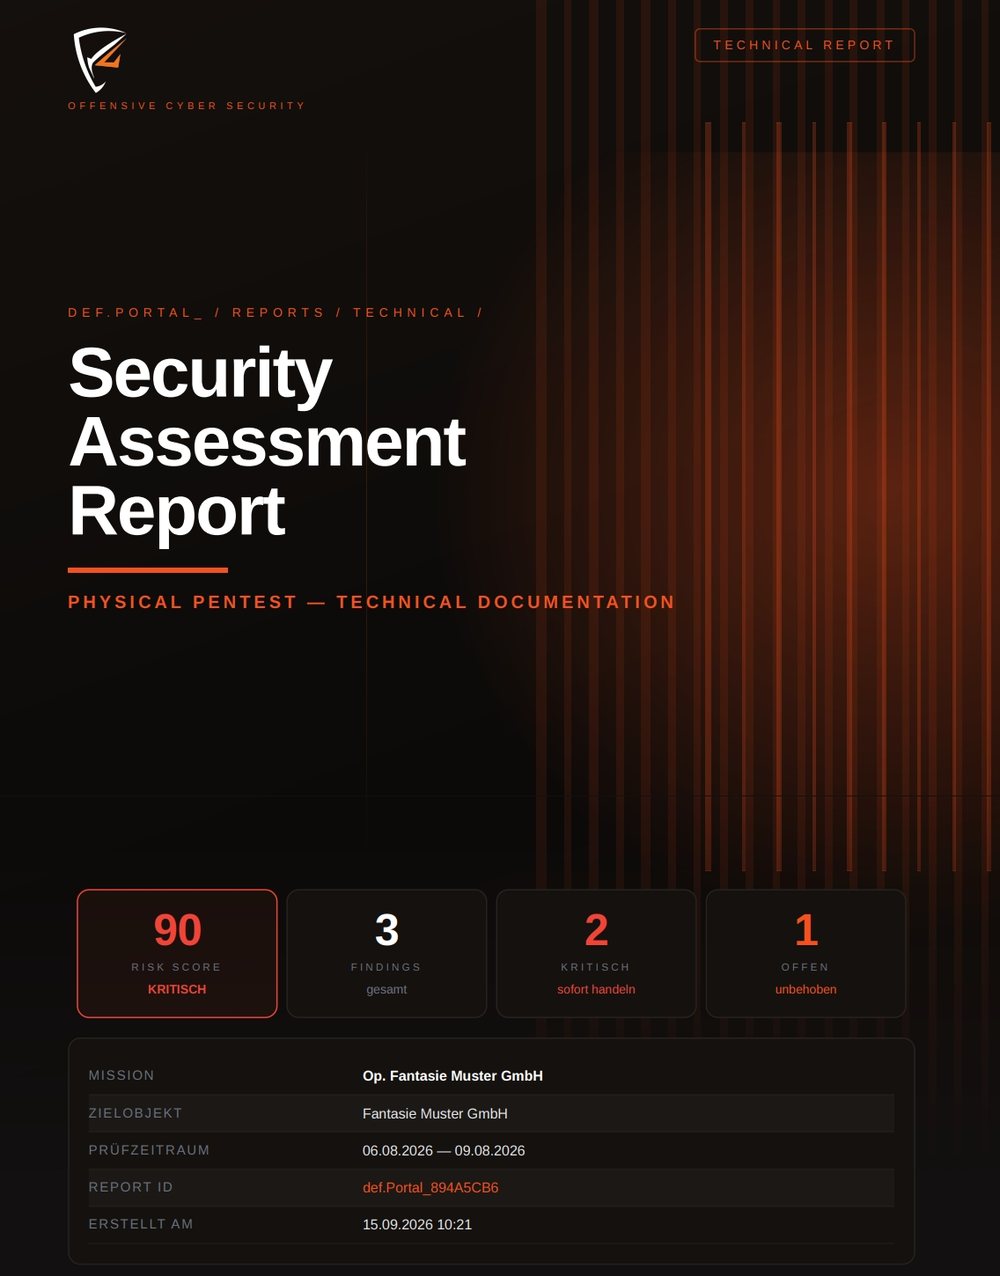
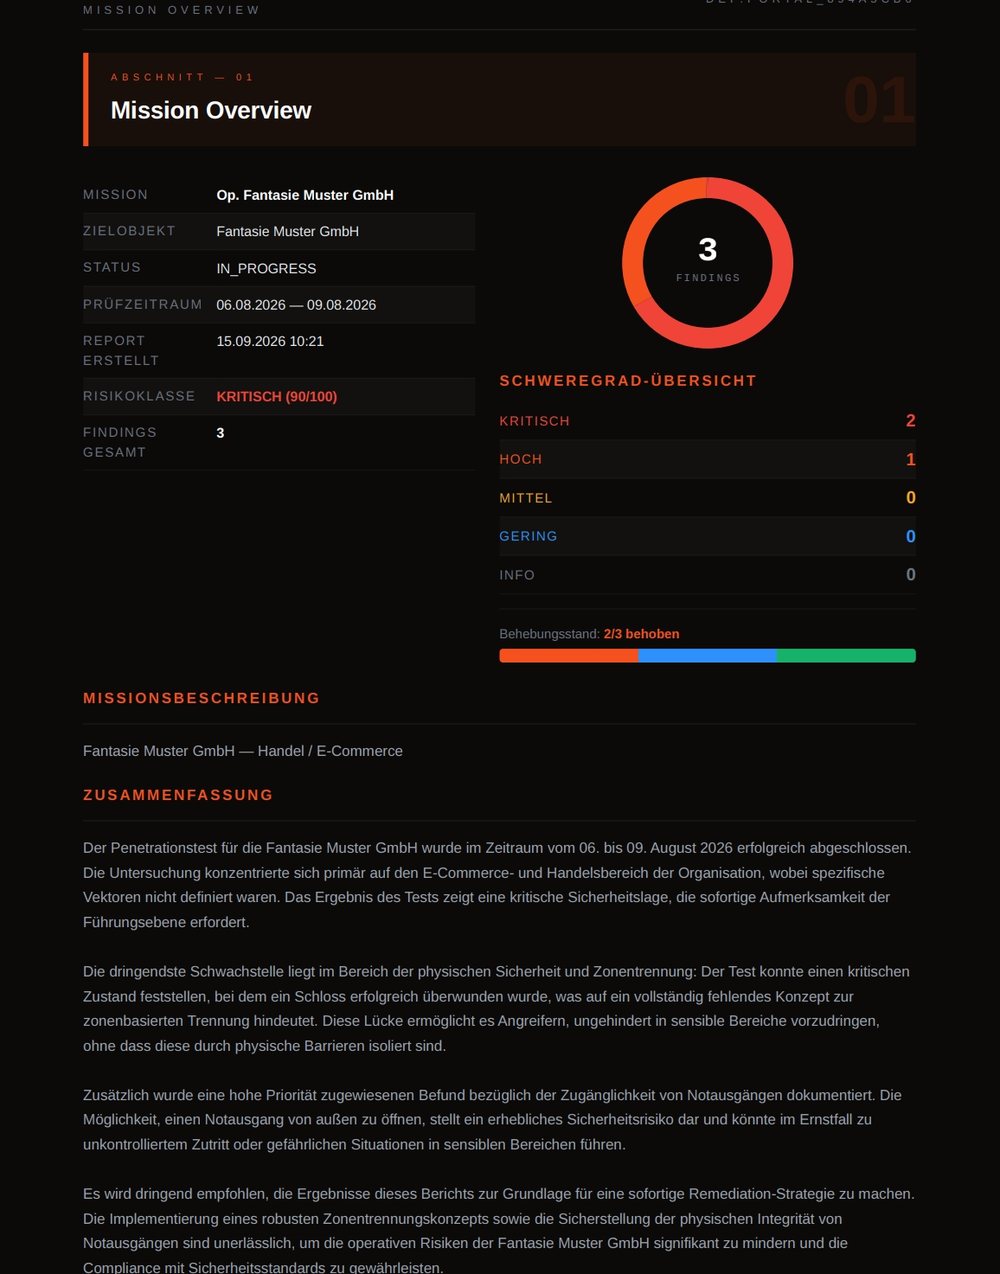
Die Live-Ansicht ersetzt den Abschlussbericht nicht, sie füttert ihn. Was Sie während der Prüfung im Portal gesehen haben, steht am Ende in einem signierten PDF: für die Geschäftsführung, für Auditoren, für die Versicherung oder für die Aktenlage.
Weil eine Sicherheitsplattform selbst sicher sein muss.
Eine Plattform, die Schwachstellen sammelt, ist selbst ein lohnendes Ziel. Deshalb gelten hier dieselben Maßstäbe, die wir bei Ihnen prüfen.
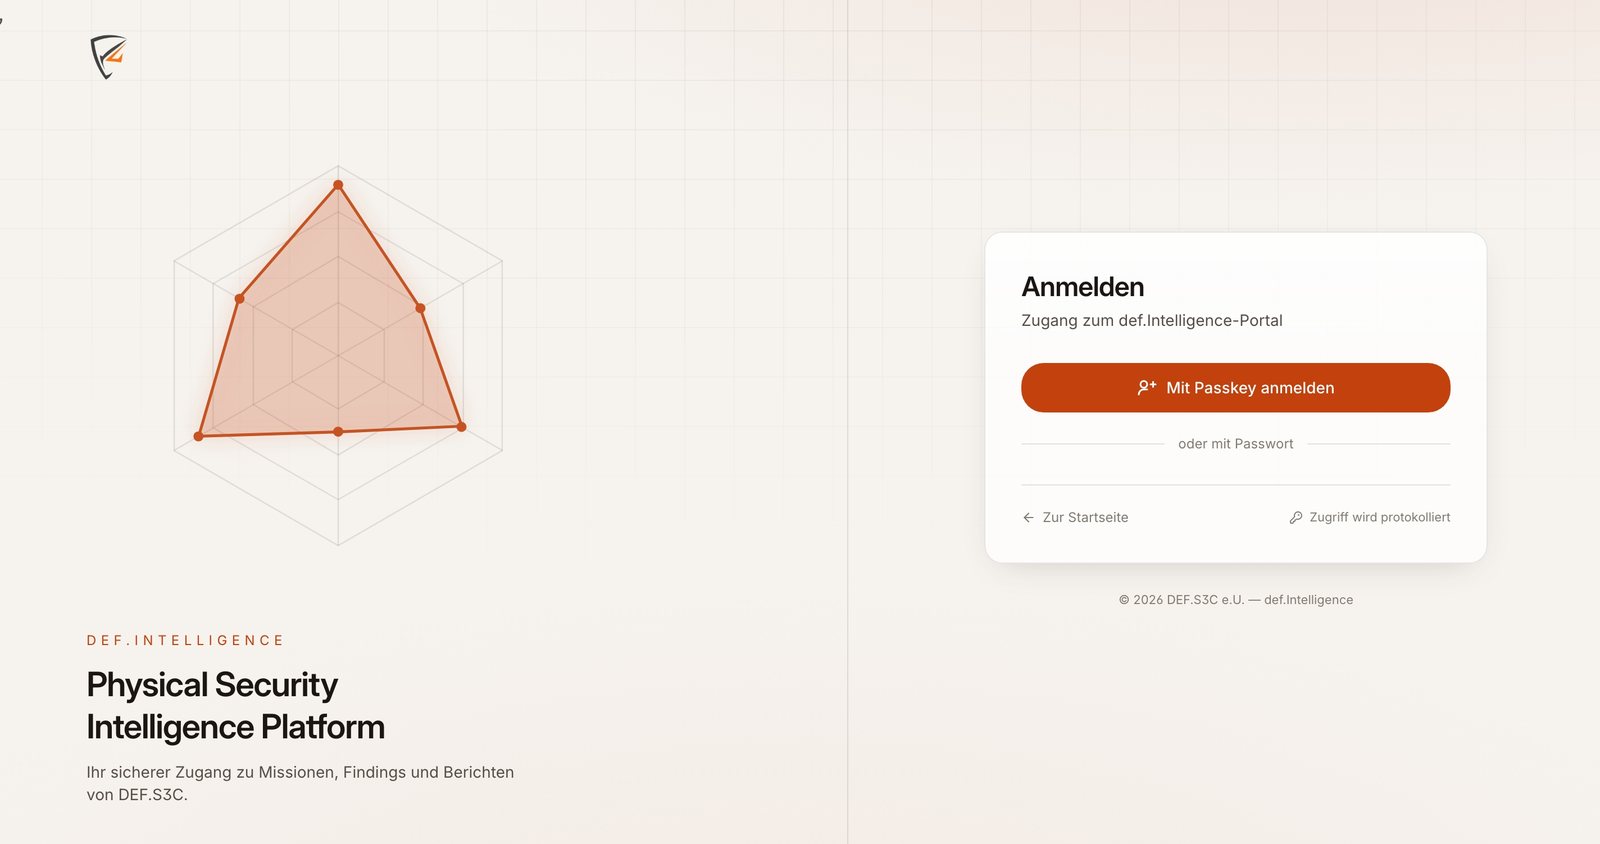
Anmeldung per Passkey
Der Zugang läuft über einen Passkey — gebunden an Ihr Gerät und entsperrt per Fingerabdruck, Gesicht oder Geräte-PIN. Ein Passkey lässt sich nicht abphishen und nicht aus einer Datenbank stehlen, weil das Geheimnis das Gerät nie verlässt. Wo das nicht möglich ist, bleibt die Anmeldung per Kennwort als Rückfallebene.
Daten in der EU
Serverstandort Deutschland. Ihre Daten verlassen die EU nicht, und es steckt kein US-Cloud-Anbieter dahinter.
Verschlüsselt & protokolliert
Alle Ergebnisse liegen verschlüsselt, jede Aktion landet DSGVO-konform im Audit-Log — nachvollziehbar, wer wann was gesehen hat. Dass jeder Zugriff protokolliert wird, steht schon auf der Anmeldeseite, nicht im Kleingedruckten.
Nach Abschluss gelöscht
So wenig Daten wie möglich: Findings und Beweise sind nach Projektende restlos gelöscht. Auf Wunsch erhalten Sie vorher ein verschlüsseltes Archiv.
Was Sie damit gegenüber Dritten in der Hand haben.
Eine Prüfung wird selten nur für einen selbst gemacht. Meist will sie jemand sehen: ein Auditor, eine Versicherung, eine Aufsichtsbehörde, ein Großkunde in der Lieferantenprüfung. Das Portal ist so gebaut, dass Sie diesen Nachweis führen können, ohne ihn hinterher zusammenzusuchen.
Jeder Fund mit Normbezug
Findings sind im Portal den Controls zugeordnet, die sie betreffen — ISO 27001 und, wo einschlägig, NIS2. Sie müssen die Zuordnung nicht nachträglich selbst herstellen, wenn ein Auditor danach fragt.
Behebung als Vorgang, nicht als Behauptung
Ein Fund läuft von „Offen" über „In Arbeit" und „Behoben" bis „Verifiziert". Verifiziert setzen wir, nicht Sie — damit steht am Ende belegt da, dass die Behebung geprüft wurde und nicht nur gemeldet.
Akzeptiertes Risiko ist dokumentiert
Nicht jede Lücke lässt sich verhältnismäßig schließen. Wenn Sie ein Risiko bewusst tragen, halten Sie das über ein Formular im Portal fest — mit Begründung und Zeitpunkt. Das ist belastbarer als ein Satz in einem Besprechungsprotokoll.
Angriffsweg statt Einzelbefunde
def.CHAIN zeigt, wie Funde zusammenhängen. Drei mittlere Schwächen, die aneinandergereiht in den Serverraum führen, sind gemeinsam kritisch — in einer alphabetischen Mängelliste sieht man das nicht.
Was vor dem ersten Login gefragt wird.
Nur Sie. Zugänge werden einzeln freigeschaltet, nicht pauschal für eine Domain, und es gibt keine Selbstregistrierung. Alle Findings liegen verschlüsselt im def.Portal, jeder Zugriff wird im Audit-Log protokolliert, und wer angemeldet ist, sieht ausschließlich die eigenen Mandate.
Nein. DEF.Intelligence ist bei jedem Einsatz dabei, ohne Aufpreis. Es gibt keine Lizenz- oder Nutzungsgebühr und keine Staffelung nach Anzahl der Zugänge.
Findings und Beweise werden restlos gelöscht. Wenn Sie die Unterlagen für Audit, Versicherung oder Aktenlage behalten möchten, übergeben wir vorher ein verschlüsseltes Archiv.
Ja. Neben der Live-Ansicht erhalten Sie einen signierten Abschlussbericht als PDF: Deckblatt mit Risk Score und Risikoklasse, eine Zusammenfassung in ganzen Sätzen für die Geschäftsführung und einen technischen Teil, in dem jeder Befund einzeln mit Maßnahme und Compliance-Referenz steht. Jeder Bericht trägt eine eigene Report-ID.
Über einen Passkey, den Sie beim ersten Zugang auf Ihrem Gerät einrichten — entsperrt per Fingerabdruck, Gesicht oder Geräte-PIN. Ein Passkey lässt sich nicht abphishen, weil das Geheimnis das Gerät nie verlässt. Wo ein Passkey nicht in Frage kommt, bleibt die Anmeldung per Kennwort als Rückfallebene. Jeder Zugriff wird protokolliert.
Nein. Sie unterschreiben direkt im Portal — gezeichnet mit Maus, Trackpad oder Finger oder als hochgeladene Bilddatei. Die Unterschrift wird mit Zeitstempel protokolliert und in den finalen Bericht eingebettet.
Das ist vorgesehen. Nicht jede Lücke lässt sich verhältnismäßig schließen. Sie halten die Entscheidung über ein Formular am Finding fest — mit Begründung und Zeitpunkt. Der Befund verschwindet dadurch nicht, er wechselt sichtbar in den Status „akzeptiert". Gegenüber einem Auditor ist das belastbarer als eine mündliche Absprache.
Ja. Laufen bei Ihnen mehrere Mandate, fasst das Dashboard sie zusammen: aktive Prüfungen, betroffene kritische Systeme und eine Risikoabschätzung pro Tag über alle Mandate hinweg. Sie müssen nicht zwischen Berichten hin- und herblättern, um sich ein Gesamtbild zu machen.
Sie markieren ein Finding als behoben und stoßen den Re-Test mit einem Klick an. Wir prüfen nach und setzen den Status. Erst wenn das bestätigt ist, gilt der Fund als geschlossen.
Nein. Das Portal erreichen Sie über den Browser. Im Feld arbeiten wir mit einigen kompakten, abgesicherten Sensoren — die bleiben aber unser Werkzeug und nichts, was bei Ihnen dauerhaft installiert wird.
Wissen, wo Sie stehen – bevor es jemand anderes herausfindet.
30 Minuten, kostenlos und unverbindlich. Sie erzählen, worum es geht, wir sagen ehrlich, ob wir die Richtigen sind und was es ungefähr kostet.
Was uns bei Prüfungen begegnet, bevor es Ihnen begegnet.
Kein Produktnewsletter. Wir schreiben über Angriffswege, die bei österreichischen Betrieben, Behörden und Schulen tatsächlich funktioniert haben - und was dagegen hilft.
- Etwa einmal im Monat, nicht jede Woche
- Konkrete Angriffswege aus echten Prüfungen
- Kein Zählpixel, keine Weitergabe an Werbetreibende
- Abmeldung mit einem Klick in jeder E-Mail