Security someone has actually tested — not just claimed. Book your intro call
Experienced an incident? | News | Contact us |
Companies & SMEs

Sie haben mehr zu verlieren, als Sie versichert haben.

Vom vollständigen Red-Team-Einsatz bis zum gehärteten Microsoft-365-Zugang. Sie bekommen Nachweise, die vor Auditor, Versicherung und Kunden bestehen – und Maßnahmen, mit denen Ihre IT tatsächlich weiterarbeiten kann.

Ihre Anforderungen

Was in dieser Rolle anders ist.

Dieselben Methoden, aber ein anderer Rahmen: andere Pflichten, andere Sprache, anderes Tempo.

Nachweis statt Bauchgefühl

Versicherer und Großkunden fragen inzwischen nach Prüfberichten. Sie bekommen einen, der einer Nachfrage standhält.

Betrieb darf nicht stehen

Wir prüfen so, dass Ihr Tagesgeschäft weiterläuft. Kritische Funde melden wir sofort, statt sie bis zum Bericht zu sammeln.

Begrenztes IT-Team

Maßnahmen sind nach Aufwand sortiert. Sie sehen, was eine Stunde kostet und was ein Projekt ist.

Lieferkette

Wenn Ihre Kunden Sicherheitsfragebogen schicken, helfen wir beim Beantworten – mit Belegen statt Behauptungen.

Typischer Fall

Der Ferntermin führt am Empfang vorbei.

Ein steirisches Produktionsunternehmen mit 60 Mitarbeitern beauftragt einen physischen Pentest, nachdem ein Kunde im Rahmen eines Sicherheitsfragebogens danach gefragt hat. Unser Tester meldet sich am Empfang als Techniker eines Wartungsdienstleisters an, den es im Haus tatsächlich gibt – der Name stand öffentlich auf einer Rechnung im Firmenblog.

Innerhalb von 20 Minuten steht er unbeaufsichtigt vor dem Serverschrank im zweiten Stock. Der Fund geht noch am selben Tag ins Portal, mit Zeitstempel und Foto. Zwei Wochen später gibt es ein Besucherprotokoll mit Ausweiskontrolle – der Bericht war die Grundlage für das Budget dafür.

Angebote für Sie

Zugeschnitten, nicht übernommen.

Das sind eigene Angebote für diese Zielgruppe – nicht die Unternehmensleistung mit anderer Überschrift.

Symbolgrafik: Sicherheits-Basischeck

Für Unternehmen

Sicherheits-Basischeck

Der Einstieg für Betriebe, die noch nie geprüft wurden: Wir schauen von außen auf Ihr Unternehmen und sagen Ihnen in verständlicher Sprache, wo Sie stehen.

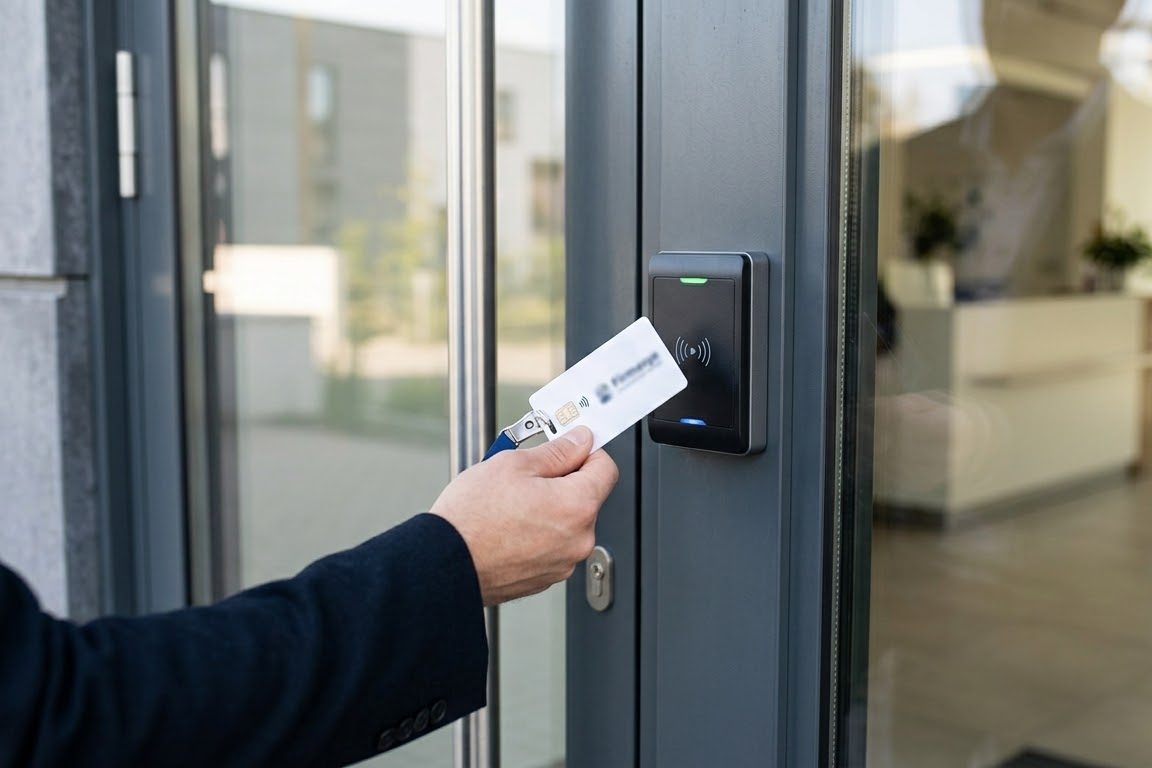
Hand hält eine Zutrittskarte an den Kartenleser einer Glastür

Für Unternehmen

Red-Team-Einsatz

Gebäude und Netzwerk in einem Auftrag: Wir versuchen hineinzukommen – physisch wie digital – und dokumentieren jeden Schritt.

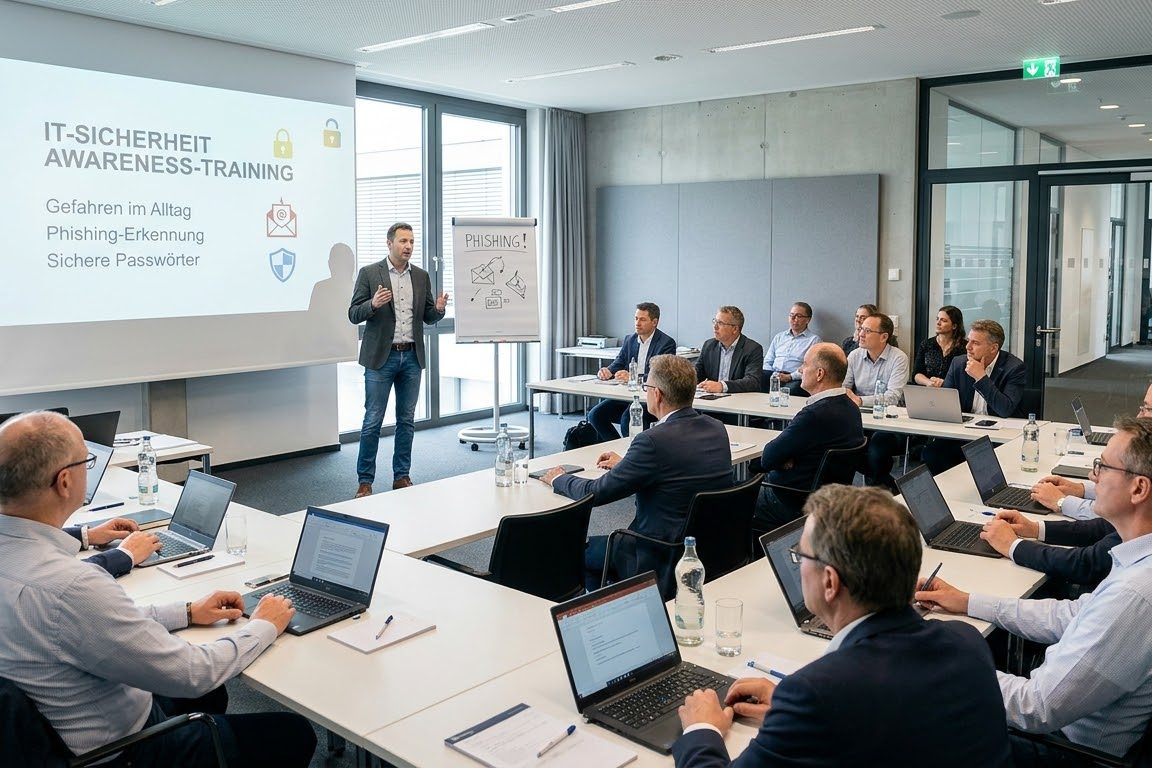
Security-Awareness-Schulung in einem Besprechungsraum: Vortragender vor Mitarbeitenden an Notebooks

Für Unternehmen

Phishing-Simulation & Schulung

Eine realistische Simulation, danach eine kurze Schulung an den echten Fällen aus Ihrem Haus – und eine zweite Messung, die zeigt, ob es gewirkt hat.

Symbolgrafik: Microsoft 365 härten

Für Unternehmen

Microsoft 365 härten

Die Voreinstellungen von Microsoft 365 sind auf Bequemlichkeit ausgelegt, nicht auf Sicherheit. Wir härten Ihren Tenant einmal richtig und übergeben ihn dokumentiert.

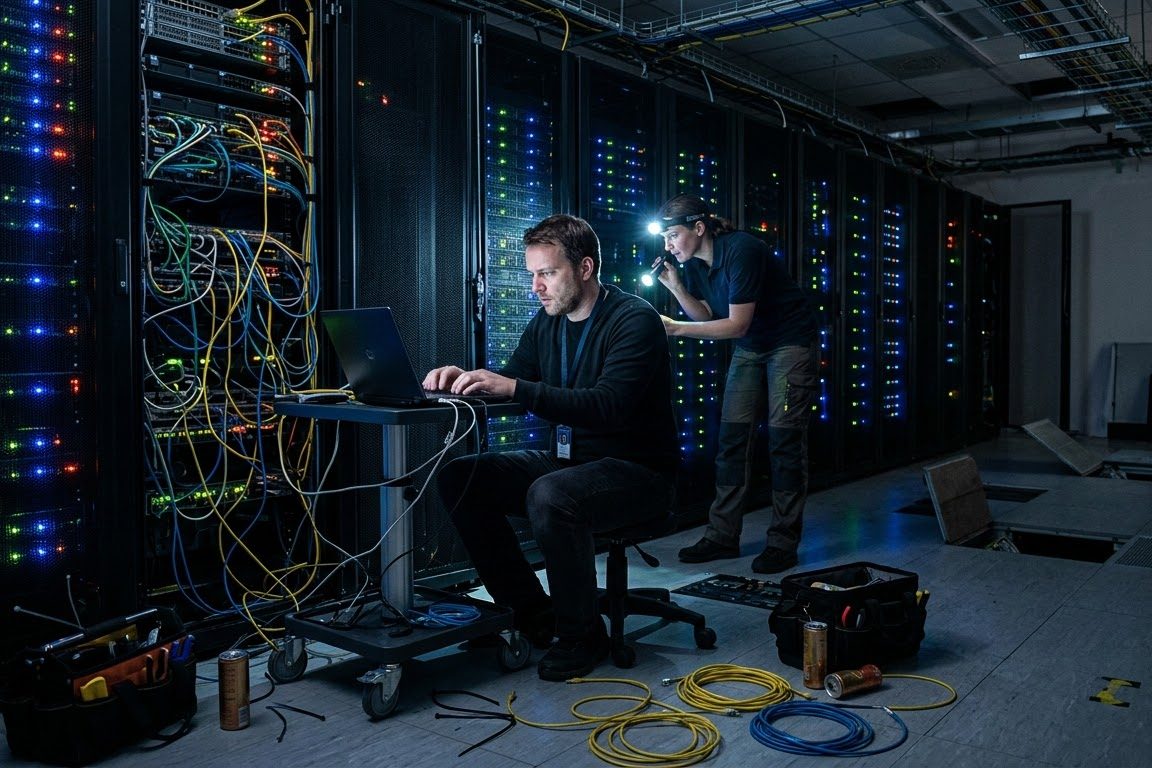
Zwei Personen arbeiten nachts im Serverraum an einem Notebook, eine mit Stirnlampe

Für Unternehmen

Notfallvorsorge & Erstreaktion

Damit im Ernstfall nicht improvisiert wird: ein vorbereiteter Ablauf, feste Ansprechpartner – und jemand, der ans Telefon geht, wenn es passiert.

Alle Leistungen für Sie

Worauf die Angebote aufbauen.

Die Pakete oben sind der häufigste Fall. Dahinter stehen unsere Grundleistungen — brauchen Sie etwas anderes, stellen wir es daraus zusammen.

Symbolgrafik zur Leistung Physischer Pentest (Red Team)

Physical Pentest (Red Team)

Wir stehen im Serverraum.

Wir verschaffen uns Zutritt zu Ihrem Gebäude – mit denselben Mitteln wie ein echter Angreifer, aber mit Ihrer Unterschrift in der Tasche und einem Foto als Beleg.

Tailgating & Piggybacking · Lock Picking & Loiding · Under-the-Door-Tool · REX-Bypass · RFID-Kloning (125 kHz HID Prox/EM4100 und 13,56 MHz) · Pretexting · Alarm- und Kameraumgehung · Dumpster Diving · Rogue Devices (Raspberry Pi, LAN Turtle, USB-Drops)

Symbolgrafik zur Leistung IT / Cyber Pentest

IT / Cyber Pentest

Von außen wie ein Fremder.

Wir greifen Ihre Systeme kontrolliert an: von außen wie ein Unbekannter, von innen wie ein Mitarbeiter, dessen Zugang bereits in falschen Händen ist.

Extern und intern · Web-Applikationen & APIs · Netzwerk · WLAN und Perimeter · Vorgehen nach OWASP und PTES · Bewertung nach CVSS · Black-, Grey- und White-Box

Symbolgrafik zur Leistung OSINT

OSINT

Was ohnehin schon offenliegt.

Wir tragen zusammen, was über Ihr Unternehmen frei auffindbar ist, bevor es jemand anderer tut. Vollständig passiv – Ihre Systeme fassen wir dabei nicht an.

Leaks und Dark Web · Shodan & Censys · Google Dorking · vergessene Subdomains · Fußabdruck einzelner Mitarbeiter · Metadaten veröffentlichter Dateien · Marken- und Domain-Missbrauch

Symbolgrafik zur Leistung IT Notfall Support

IT Incident Response

Die erste Stunde zählt.

Wenn es passiert ist, entscheidet die erste Stunde über die Kosten. Wir übernehmen die Erstreaktion: eindämmen, sichern, dokumentieren, wieder handlungsfähig machen.

Erstreaktion ab dem ersten Anruf · Eindämmung und Beweissicherung · Wiederanlauf-Plan · Aufarbeitung im Anschluss · ausdrücklich kein 24/7-SOC

Symbolgrafik zur Leistung IT Services

IT Services

Wenn die Technik streikt.

Der Rechner fährt nicht mehr hoch, das Handy ist voll, das Kassensystem hängt, die Website ist von 2014. Wir kommen, bringen es zum Laufen und richten es so ein, dass es auch sicher ist. Für Privatpersonen, Schulen, Einzelunternehmen, Vereine und kleine Betriebe.

Soforthilfe bei Ausfällen · Windows & Mac neu aufsetzen · Daten retten & übernehmen · iPhone, Android & Tablet · Microsoft 365 einrichten & härten · Websites auf Anfrage
How we work

Vom ersten Gespräch bis zum bestätigten Fix.

SCHRITT 01

Erstgespräch

30 Minuten, kostenlos. Wir klären, was Sie schützen wollen und wo ein Angreifer bei Ihnen zuerst ansetzen würde. Am Ende steht eine ehrliche Einschätzung, ob eine Prüfung überhaupt der richtige nächste Schritt ist.

SCHRITT 02

Umfang & Regeln

Ziele, Grenzen, Zeitfenster, Notfallkontakte und Eskalationswege werden schriftlich festgehalten. Ohne unterzeichnete Beauftragung und Rules of Engagement beginnt bei uns keine Prüfung.

SCHRITT 03

Durchführung

Die Prüfung läuft, und Sie verfolgen sie im Portal mit. Was kritisch ist, melden wir sofort und nicht erst zum Abschluss – damit Sie reagieren können, während wir noch arbeiten.

SCHRITT 04

Bericht & Re-Test

Sie erhalten alle Funde mit CVSS-Bewertung und konkreten Maßnahmen. Nach Ihrer Umsetzung prüfen wir gegen. Erst wenn das bestätigt ist, gilt ein Fund als geschlossen.

Newsletter

Was uns bei Prüfungen begegnet, bevor es Ihnen begegnet.

Kein Produktnewsletter. Wir schreiben über Angriffswege, die bei österreichischen Betrieben, Behörden und Schulen tatsächlich funktioniert haben – und was dagegen hilft.

  • Etwa einmal im Monat, nicht jede Woche
  • Konkrete Angriffswege aus echten Prüfungen
  • Kein Zählpixel, keine Weitergabe an Werbetreibende
  • Abmeldung mit einem Klick in jeder E-Mail

Etwa einmal monatlich. Double-Opt-in, kein Zählpixel, keine Weitergabe an Werbetreibende. Abmeldung mit einem Klick.